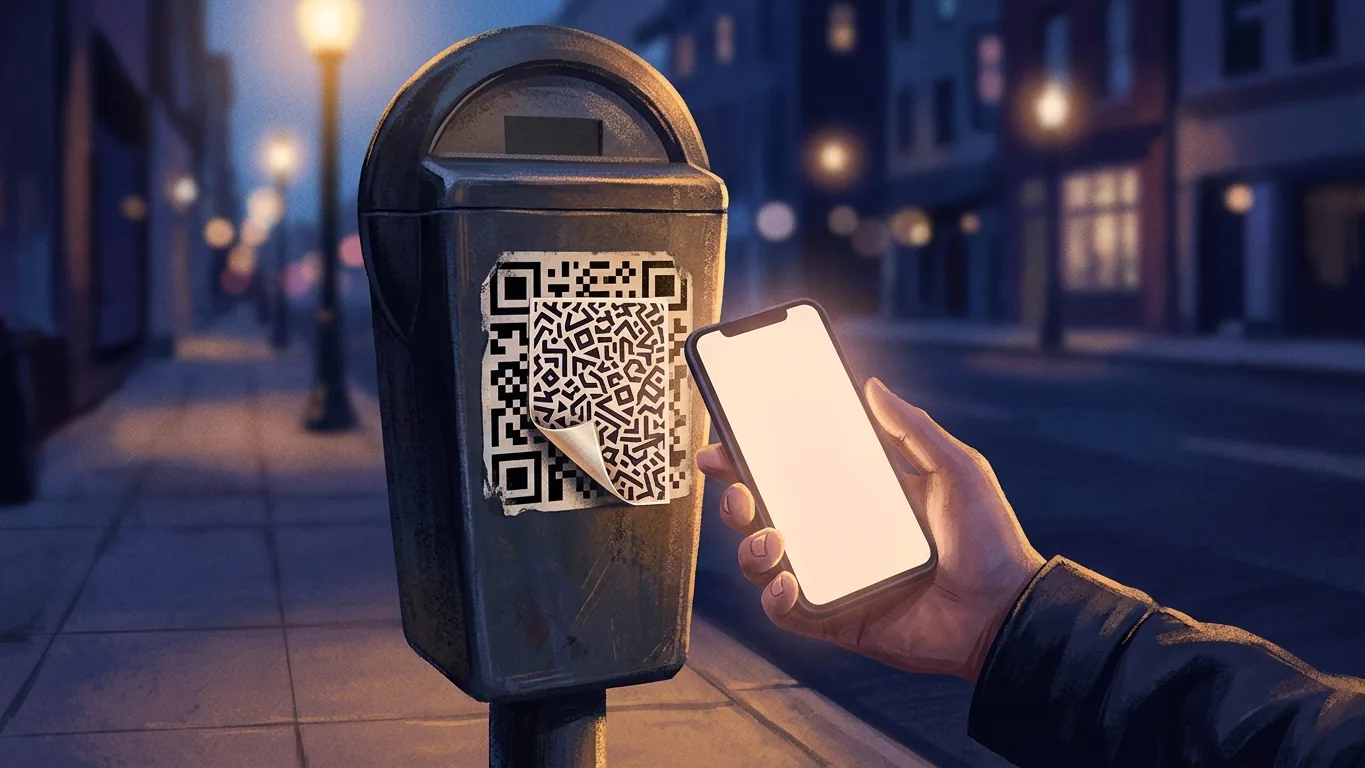
QR 코드 사기는 누구에게나 익숙한 네모난 코드를 이용해 사람들을 유해한 링크로 보냅니다. 미국과 영국의 자료는 그 방식을 두 가지로 설명합니다. 사기범이 코드 안에 유해한 링크를 숨기거나, 코드를 조작해 개인정보, 로그인 정보, 금융 정보를 빼내는 사이트로 연결되게 만든다는 것입니다. 링크를 확인하는 방법에 대해서는, 이 글에서 검토한 자료가 말하는 내용이 이것 하나뿐입니다. 많은 QR 리더가 열게 될 링크의 미리보기를 보여 준다는 점입니다.
공식 자료가 말하는 QR 코드 사기
QR 코드 사기에 관한 FTC 소비자 경보는 사기범이 개인정보를 훔치기 위해 QR 코드에 유해한 링크를 숨긴다고 밝힙니다.
ic3.gov에 게시된 FBI 공익 공지는 같은 문제를 법 집행 기관의 관점에서 설명합니다. 이 공지에 따르면 사이버 범죄자들은 QR 코드를 조작해 피해자를 로그인 정보와 금융 정보를 훔치는 악성 사이트로 보냅니다. 또한 사이버 범죄자들이 디지털 QR 코드와 실물 QR 코드를 모두 조작하며, 정상적인 코드를 악성 코드로 바꿔치기한다고 말합니다.
같은 FBI 공지는 이런 상황의 배경도 짚습니다. 이 자료에 따르면 COVID-19 팬데믹 기간에 기업들이 비대면 접근을 제공하려고 QR 코드를 더 자주 사용했습니다. QR 코드의 실제 위험을 다룬 NCSC 블로그 글은 여기에 덧붙여, QR 코드가 90년대부터 존재했고 영국에서는 COVID 봉쇄 기간에 널리 쓰이게 되었다고 설명합니다.
이 자료들이 말하는 위험은 사기범이 유해한 링크를 숨겨 두었거나 바꿔치기한 코드에서 비롯됩니다.
QR 코드 사기가 나타나는 곳: 주차 요금 정산기, 개방된 공간, 이메일
여러 자료가 조작된 QR 코드가 나타난 구체적인 장소를 언급합니다.
- 주차 요금 정산기. QR 코드 사기에 관한 FTC 소비자 경보는 사기범이 주차 요금 정산기의 QR 코드 위에 자신들의 QR 코드를 덧붙였다는 신고가 있다고 말합니다. 별도의 주차 공간 QR 코드에 관한 FTC 소비자 경보도 사기범이 주차 요금 정산기의 정상 QR 코드 위에 자신들의 QR 코드를 덧붙였다는 신고가 접수되었다고 전합니다.
- 개방된 공간. NCSC 블로그 글은 QR 코드 관련 사기의 대부분이 역이나 주차장 같은 개방된 공간에서 일어나는 경향이 있고, 사회공학 기법이 동원되는 경우가 많다고 말합니다.
- 이메일. 같은 NCSC 글은 QR 코드를 이메일로 보내는 '큐싱(quishing)' 공격이 늘어나고 있는 것을 NCSC가 확인하고 있다고 밝힙니다.
- 디지털 코드와 실물 코드. FBI 공지는 사이버 범죄자들이 디지털 QR 코드와 실물 QR 코드를 모두 조작한다고 말합니다.
FTC의 표현은 신고에 관한 것이고, NCSC는 '경향이 있다', '많다'는 표현을 씁니다. 이 자료들은 건수를 제시하거나 QR 코드 사기가 일어나는 곳 전체를 보여 주지는 않습니다.
큐싱: 이메일로 오는 QR 코드
'큐싱'이라는 용어는 QR 코드 위험에 관한 NCSC 블로그 글에 등장하며, 이 글은 큐싱 공격을 QR 코드를 이메일로 보내는 공격으로 설명합니다. NCSC는 이런 공격이 늘어나고 있다고 말합니다.
같은 글은 피싱 이메일을 탐지하도록 만들어진 보안 도구가 모두 이미지를 검사하는 것은 아니라고 밝힙니다. 이는 일부 이메일 보안 도구에 관한 설명입니다. 어떤 도구가 이미지를 검사하는지, 그런 도구가 얼마나 되는지, 특정 메일함이 어떻게 보호되는지는 말하지 않습니다.
이 사이트에서 다른 형태의 사칭과 피싱에 대한 배경 지식을 원하는 독자는 딥페이크·음성 복제 사기와 당국이 권하는 확인 사항에 관한 해설(영문)이나 패스키, 비밀번호, MFA와 피싱 저항성에 관한 해설(영문)을 참고할 수 있습니다.
QR 코드 링크 확인하기: 자료가 말하는 것
링크를 열기 전에 어떻게 확인할지에 대해, 이 자료들이 뒷받침하는 내용은 제한적입니다. 아래 표에 정리했습니다.
| 출처 | 내용 |
|---|---|
| 주차 공간 QR 코드에 관한 FTC 소비자 경보 | 많은 QR 리더가 열게 될 링크의 미리보기를 보여 준다. |
| ic3.gov에 게시된 FBI 공익 공지 | 대부분의 휴대전화는 카메라 앱에 QR 스캐너가 내장되어 있다. |
| ic3.gov에 게시된 FBI 공익 공지 | 조작된 코드는 피해자를 로그인 정보와 금융 정보를 훔치는 악성 사이트로 보낸다. |
이 글을 위해 검토한 자료에는 링크를 읽는 체크리스트가 포함되어 있지 않습니다. 자료가 말하는 범위를 넘어서지 않기 위해 이 글에서도 체크리스트를 제시하지 않습니다.
공식 자료의 내용과 우리의 해석
이 해설은 자료가 말하는 것과 우리가 추론한 것을 구분하는 데 초점을 둡니다. 아래 표가 그 구분입니다. 오른쪽 열은 TribeAI의 해석이며, FTC, FBI, NCSC의 진술이 아닙니다.
| 자료가 말하는 것 | 우리의 해석(자료의 주장이 아님) |
|---|---|
| 많은 QR 리더가 열게 될 링크의 미리보기를 보여 준다(FTC). | 미리보기가 나타난다면, 링크를 열기 전에 살펴볼 틈이 생긴다. 자료는 모든 기기에서 미리보기가 표시된다고 말하지 않는다. |
| 사이버 범죄자들이 정상적인 실물·디지털 코드를 악성 코드로 바꿔치기한다(FBI). | 공공 시설물이나 메시지에 있는 코드가 반드시 정당한 소유자가 둔 코드라고 볼 수는 없다. |
| 사기범이 주차 요금 정산기의 코드 위에 자신들의 코드를 덧붙였다는 신고가 있다(FTC). | 주차 요금 정산기의 코드는 스캔하기 전에 한 번 더 살펴볼 만하다. |
| 피싱 이메일 보안 도구가 모두 이미지를 검사하는 것은 아니다(NCSC). | 메일함에 도착한 이메일 속 QR 코드가 반드시 필터의 검사를 거쳤다고 볼 수는 없다. |
이 해석들은 독자가 판단해 볼 가설입니다. TribeAI가 실험으로 검증한 것이 아니며, 어느 자료도 이 해석들이 방어 수단으로서 얼마나 효과적인지 측정하지 않았습니다.
QR 코드를 스캔한 뒤 이미 돈을 보냈다면
FBI 공익 공지는 송금 후 잃어버린 자금의 회수를 법 집행 기관이 보장할 수 없다고 밝힙니다. 이 문장은 기대치를 알려 줄 뿐, 회수 절차를 설명하지는 않습니다.
이 글을 위해 검토한 내용에는 피해 이후의 신고 창구, 은행 절차, 처리 기간이 포함되어 있지 않습니다. 브라질에서 다른 유형의 결제 사기를 겪고 있는 독자는 Pix 사기 후 돈을 돌려받는 방법에 관한 해설(영문)을 참고할 수 있습니다. 이 글은 별개의 시스템을 다루며, QR 코드 사기 자체에 관한 내용은 아닙니다.
이 글의 한계
이 글은 QR 코드 사기와 큐싱에 관한 교육용 정보입니다. 투자, 법률 또는 재무 자문이 아닙니다. 신고 절차, 잃어버린 자금의 회수, 특정 앱이나 기기, 링크를 읽는 세부 단계는 다루지 않습니다. 출처가 다루지 않는 부분은 이 글에서도 다루지 않습니다.