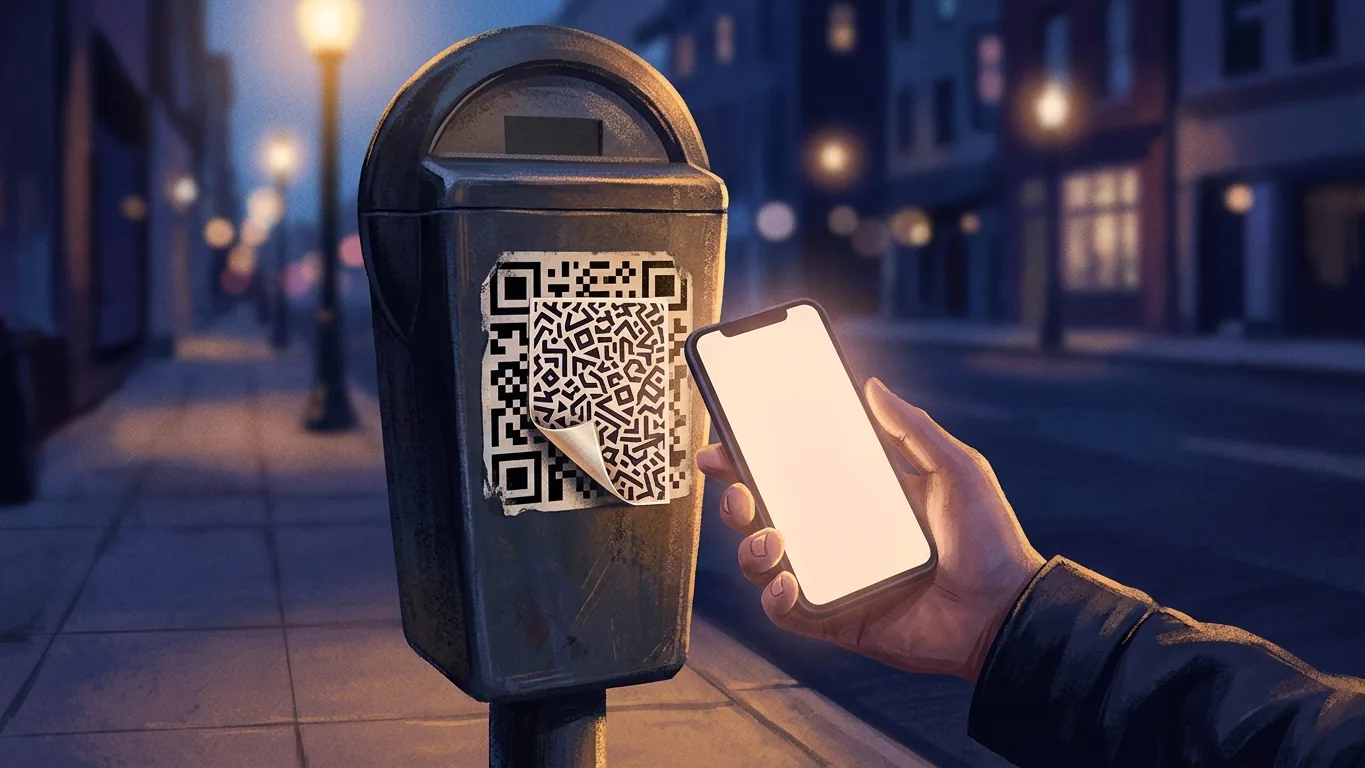
Beim QR-Code-Betrug wird ein vertrautes quadratisches Muster genutzt, um Menschen auf schädliche Links zu lotsen. Quellen aus den USA und Großbritannien beschreiben zwei Wege: Betrüger verstecken schädliche Links in Codes oder manipulieren Codes so, dass sie auf Seiten führen, die persönliche Daten, Zugangsdaten und Finanzinformationen stehlen. Zur Frage, wie man Links prüft, sagen die hier ausgewerteten Quellen nur Folgendes: Viele QR-Reader zeigen eine Vorschau des Links an, den sie öffnen werden.
Was QR-Code-Betrug laut offiziellen Quellen ist
Die Verbraucherwarnung der FTC zu QR-Code-Betrug hält fest, dass Betrüger schädliche Links in QR-Codes verstecken, um persönliche Informationen zu stehlen.
Die öffentliche Bekanntmachung des FBI auf ic3.gov beschreibt dasselbe Problem aus Sicht der Strafverfolgung. Demnach manipulieren Cyberkriminelle QR-Codes, um Opfer auf bösartige Seiten zu leiten, die Zugangsdaten und Finanzinformationen stehlen. Außerdem heißt es dort, dass Cyberkriminelle sowohl digitale als auch physische QR-Codes manipulieren und legitime Codes durch bösartige ersetzen.
Dieselbe FBI-Bekanntmachung ordnet das Ganze ein. Laut dieser Quelle setzten Unternehmen während der COVID-19-Pandemie häufiger QR-Codes ein, um kontaktlosen Zugang zu ermöglichen. Der NCSC-Blogbeitrag über das tatsächliche Risiko von QR-Codes ergänzt, dass es QR-Codes seit den 90er-Jahren gibt und sie in Großbritannien während der COVID-Lockdowns an Bedeutung gewannen.
Das beschriebene Risiko geht von Codes aus, in denen Betrüger schädliche Links versteckt oder die sie ausgetauscht haben.
Wo QR-Code-Betrug auftaucht: Parkautomaten, öffentliche Orte und E-Mail
Mehrere der Quellen nennen konkrete Orte, an denen manipulierte QR-Codes aufgetaucht sind.
- Parkautomaten. Die Verbraucherwarnung der FTC zu QR-Code-Betrug berichtet von Meldungen, wonach Betrüger QR-Codes an Parkautomaten mit eigenen QR-Codes überklebt haben. Eine separate Verbraucherwarnung der FTC zu QR-Codes an Parkplätzen hält fest, dass Menschen gemeldet haben, wie Betrüger legitime QR-Codes an Parkautomaten mit eigenen QR-Codes überdeckt haben.
- Öffentliche Orte. Der NCSC-Blogbeitrag schreibt, dass der meiste Betrug rund um QR-Codes tendenziell an öffentlichen Orten wie Bahnhöfen und Parkplätzen stattfindet und oft mit Social Engineering einhergeht.
- E-Mail. Derselbe NCSC-Beitrag gibt an, dass das NCSC eine Zunahme von „Quishing“-Angriffen beobachtet, bei denen QR-Codes per E-Mail verschickt werden.
- Digitale und physische Codes. Die FBI-Bekanntmachung hält fest, dass Cyberkriminelle sowohl digitale als auch physische QR-Codes manipulieren.
Die FTC spricht von Meldungen, das NCSC formuliert mit „tendenziell“ und „oft“. Diese Quellen nennen weder Fallzahlen noch ein vollständiges Bild davon, wo QR-Code-Betrug vorkommt.
Quishing: QR-Codes per E-Mail
Der Begriff „Quishing“ taucht in dem NCSC-Blogbeitrag zum Risiko von QR-Codes auf. Dort werden Quishing-Angriffe als Angriffe beschrieben, bei denen QR-Codes per E-Mail verschickt werden. Laut NCSC nehmen diese Angriffe zu.
Derselbe Beitrag stellt fest, dass nicht jedes Sicherheitstool zur Erkennung von Phishing-E-Mails auch Bilder scannt. Das ist eine Aussage über manche E-Mail-Sicherheitstools. Sie sagt nicht, welche Tools Bilder scannen, wie viele es tun oder wie ein bestimmtes Postfach geschützt ist.
Wer auf dieser Website Hintergründe zu anderen Formen von Identitätstäuschung und Phishing sucht, findet unseren Erklärtext zu Deepfake- und Stimmklon-Betrug und dazu, was Behörden zur Prüfung raten (auf Englisch), oder unseren Erklärtext zu Passkeys, Passwörtern, MFA und Phishing-Resistenz (auf Englisch).
Links aus einem QR-Code prüfen: Was die Quellen sagen
Zur Frage, wie man Links vor dem Öffnen prüft, stützen diese Quellen nur wenige Aussagen. Die folgende Tabelle führt sie auf.
| Quelle | Was sie aussagt |
|---|---|
| Verbraucherwarnung der FTC zu QR-Codes an Parkplätzen | Viele QR-Reader zeigen eine Vorschau des Links an, den sie öffnen werden. |
| Öffentliche Bekanntmachung des FBI auf ic3.gov | Die meisten Smartphones haben einen in die Kamera-App integrierten QR-Scanner. |
| Öffentliche Bekanntmachung des FBI auf ic3.gov | Manipulierte Codes leiten Opfer auf bösartige Seiten, die Zugangsdaten und Finanzinformationen stehlen. |
Die für diesen Artikel ausgewerteten Quellenaussagen enthalten keine Checkliste zum Lesen eines Links. Auch dieser Artikel liefert keine, um nicht über das hinauszugehen, was die Quellen sagen.
Offizielle Aussagen und unsere Interpretation
Der Ansatz dieses Erklärtextes besteht darin, das, was die Quellen sagen, von dem zu trennen, was wir daraus ableiten. Genau das leistet die folgende Tabelle. Die rechte Spalte gibt die Lesart von TribeAI wieder, nicht eine Aussage von FTC, FBI oder NCSC.
| Was eine Quelle aussagt | Unsere Interpretation (keine Quellenaussage) |
|---|---|
| Viele QR-Reader zeigen eine Vorschau des Links an, den sie öffnen werden (FTC). | Wo eine Vorschau erscheint, bleibt ein Moment, um sich den Link vor dem Öffnen anzusehen. Die Quelle sagt nicht, dass auf jedem Gerät eine Vorschau angezeigt wird. |
| Cyberkriminelle ersetzen legitime physische und digitale Codes durch bösartige (FBI). | Ein Code an einem öffentlichen Gegenstand oder in einer Nachricht ist nicht zwangsläufig der, den sein rechtmäßiger Inhaber dort angebracht hat. |
| Es gibt Meldungen, dass Betrüger Codes an Parkautomaten mit eigenen überklebt haben (FTC). | Bei einem Code am Parkautomaten kann sich ein genauerer Blick vor dem Scannen lohnen. |
| Nicht jedes Sicherheitstool gegen Phishing-E-Mails scannt Bilder (NCSC). | Ein per E-Mail verschickter QR-Code, der im Postfach landet, wurde nicht unbedingt von einem Filter geprüft. |
Diese Interpretationen sind Hypothesen, die Leserinnen und Leser selbst abwägen sollten. TribeAI hat sie in keinem Experiment getestet, und keine der Quellen misst, wie gut eine von ihnen als Schutzmaßnahme funktioniert.
Wenn nach dem Scannen eines QR-Codes bereits Geld überwiesen wurde
Die öffentliche Bekanntmachung des FBI stellt fest, dass die Strafverfolgungsbehörden nicht garantieren können, dass verlorene Gelder nach einer Überweisung zurückgeholt werden. Dieser Satz dämpft Erwartungen; einen Rückholprozess beschreibt er nicht.
Die für diesen Artikel geprüften Aussagen decken weder Meldewege noch Verfahren von Banken oder Fristen nach einem Verlust ab. Wer in Brasilien mit einer anderen Art von Zahlungsbetrug zu tun hat, findet unseren Erklärtext dazu, wie man nach einem Pix-Betrug sein Geld zurückbekommt (auf Englisch). Dieser Artikel behandelt ein anderes System und nicht speziell QR-Code-Betrug.
Grenzen dieses Artikels
Dieser Artikel bietet Bildungsinformationen zu QR-Code-Betrug und Quishing. Er stellt keine Anlage-, Rechts- oder Finanzberatung dar. Er behandelt weder Meldeverfahren noch die Rückholung verlorener Gelder, bestimmte Apps oder Geräte oder detaillierte Schritte zum Lesen eines Links. Wo die Quellen enden, endet auch dieser Artikel.