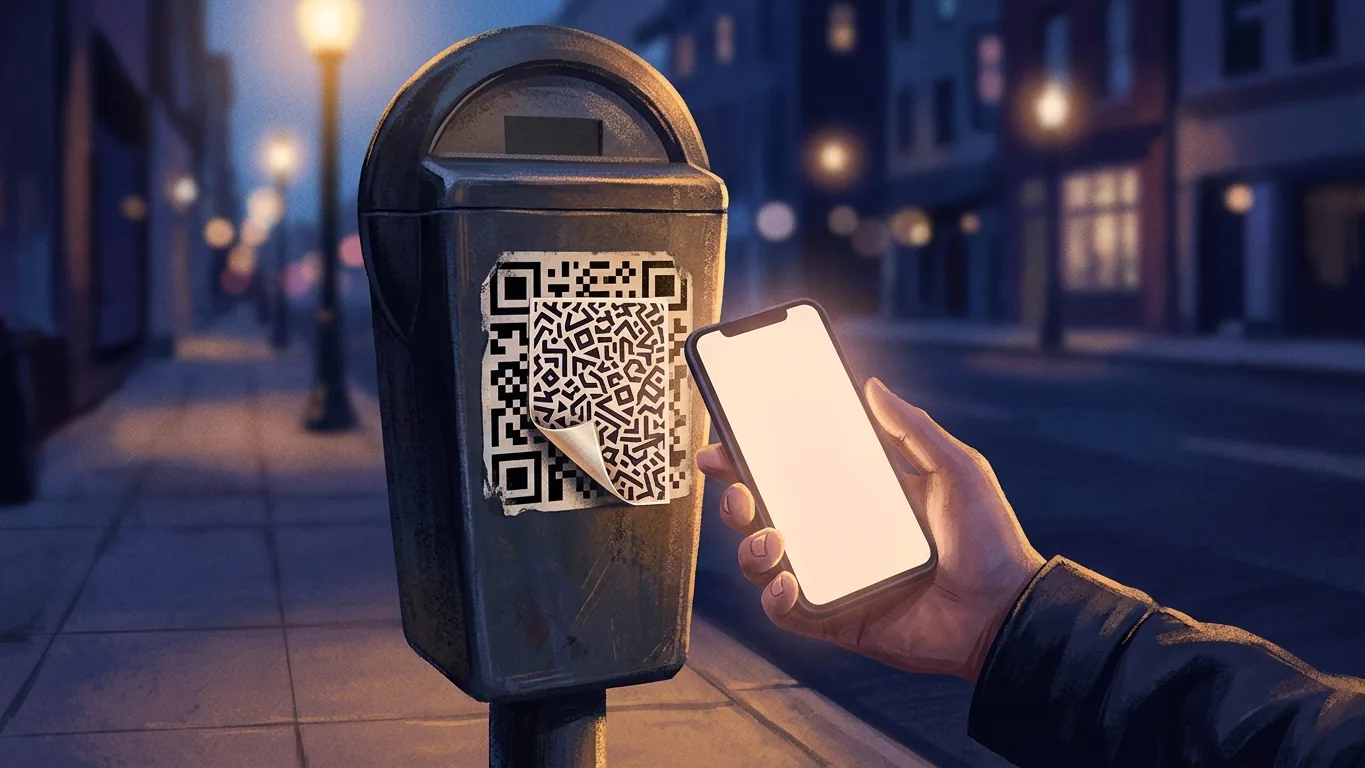
Os golpes com QR code usam aquele quadradinho que todo mundo já conhece para levar as pessoas a links maliciosos. Fontes dos Estados Unidos e do Reino Unido descrevem duas formas de isso acontecer: golpistas escondem links maliciosos nos códigos ou adulteram códigos para que levem a sites que roubam informações pessoais, dados de login e dados financeiros. Sobre como verificar os links, as fontes analisadas aqui dizem apenas isto: muitos leitores de QR code mostram uma prévia do link que vão abrir.
O que são golpes com QR code, segundo fontes oficiais
O alerta ao consumidor da FTC sobre golpes com QR code afirma que golpistas escondem links maliciosos em QR codes para roubar informações pessoais.
O comunicado de utilidade pública do FBI no ic3.gov descreve o mesmo problema do ponto de vista das autoridades policiais. Segundo o texto, cibercriminosos estão adulterando QR codes para direcionar as vítimas a sites maliciosos que roubam dados de login e informações financeiras. O comunicado também diz que cibercriminosos adulteram QR codes tanto digitais quanto físicos, substituindo códigos legítimos por códigos maliciosos.
O mesmo comunicado do FBI coloca isso em contexto. De acordo com essa fonte, as empresas passaram a usar QR codes com mais frequência durante a pandemia de COVID-19 para oferecer acesso sem contato. O post do blog do NCSC sobre o risco real dos QR codes acrescenta que os QR codes existem desde os anos 90 e ganharam destaque no Reino Unido durante os lockdowns da COVID.
O risco descrito por essas fontes vem de códigos nos quais golpistas esconderam links maliciosos ou que foram substituídos por eles.
Onde aparecem os golpes com QR code: parquímetros, espaços abertos e e-mail
Várias das fontes descrevem lugares específicos onde já apareceram QR codes adulterados.
- Parquímetros. O alerta ao consumidor da FTC sobre golpes com QR code diz que há relatos de golpistas cobrindo os QR codes de parquímetros com seus próprios QR codes. Um outro alerta ao consumidor da FTC, sobre QR codes em vagas de estacionamento, diz que pessoas relataram golpistas cobrindo QR codes legítimos de parquímetros com seus próprios QR codes.
- Espaços abertos. O post do blog do NCSC diz que a maior parte das fraudes envolvendo QR codes tende a acontecer em espaços abertos, como estações e estacionamentos, e que muitas vezes envolve engenharia social.
- E-mail. O mesmo post do NCSC diz que o órgão vem observando um aumento nos ataques de "quishing", em que QR codes são enviados por e-mail.
- Códigos digitais e físicos. O comunicado do FBI diz que cibercriminosos adulteram QR codes tanto digitais quanto físicos.
A FTC fala em relatos, e o NCSC usa expressões como "tende a" e "muitas vezes". Essas fontes não trazem números nem um mapa completo de onde os golpes com QR code acontecem.
Quishing: QR codes enviados por e-mail
O termo "quishing" aparece no post do blog do NCSC sobre o risco dos QR codes, que descreve os ataques de quishing como aqueles em que QR codes são enviados por e-mail. O NCSC diz que está observando um aumento nesses ataques.
O mesmo post afirma que nem toda ferramenta de segurança criada para detectar e-mails de phishing analisa imagens. Essa é uma afirmação sobre algumas ferramentas de segurança de e-mail. O texto não diz quais ferramentas analisam imagens, quantas fazem isso nem como uma caixa de entrada específica está protegida.
Quem quiser se aprofundar em outras formas de falsificação de identidade e phishing aqui no site pode ler nosso explicativo sobre fraudes com deepfake e clonagem de voz e o que as autoridades recomendam verificar ou nosso explicativo sobre passkeys, senhas, MFA e resistência a phishing.
Como verificar links de um QR code: o que dizem as fontes
Quando a pergunta é como verificar links antes de abri-los, as afirmações sustentadas por essas fontes são limitadas. A tabela abaixo reúne essas afirmações.
| Fonte | O que afirma |
|---|---|
| Alerta ao consumidor da FTC sobre QR codes em vagas de estacionamento | Muitos leitores de QR code mostram uma prévia do link que vão abrir. |
| Comunicado de utilidade pública do FBI no ic3.gov | A maioria dos celulares tem um leitor de QR code integrado ao aplicativo de câmera. |
| Comunicado de utilidade pública do FBI no ic3.gov | Códigos adulterados levam as vítimas a sites maliciosos que roubam dados de login e informações financeiras. |
As afirmações das fontes analisadas para este artigo não incluem um checklist para analisar um link. Este artigo também não traz um, para não ir além do que as fontes dizem.
Afirmações oficiais versus a nossa interpretação
A proposta deste explicativo é separar o que as fontes afirmam daquilo que nós deduzimos. A tabela abaixo faz essa separação. A coluna da direita traz a leitura da TribeAI, e não uma afirmação da FTC, do FBI ou do NCSC.
| O que uma fonte afirma | Nossa interpretação (não é afirmação da fonte) |
|---|---|
| Muitos leitores de QR code mostram uma prévia do link que vão abrir (FTC). | Quando a prévia aparece, ela dá um momento para olhar o link antes de abri-lo. A fonte não diz que a prévia aparece em todos os dispositivos. |
| Cibercriminosos substituem códigos legítimos, físicos e digitais, por códigos maliciosos (FBI). | Um código em um objeto público ou em uma mensagem não é necessariamente aquele que o dono legítimo colocou ali. |
| Há relatos de golpistas cobrindo códigos de parquímetros com os seus próprios (FTC). | Pode valer a pena olhar com mais atenção um código em um parquímetro antes de escaneá-lo. |
| Nem toda ferramenta de segurança contra e-mails de phishing analisa imagens (NCSC). | Um QR code enviado por e-mail que chega à caixa de entrada não passou necessariamente pela verificação de um filtro. |
Essas interpretações são hipóteses para o leitor avaliar. Nenhum experimento da TribeAI as testou, e nenhuma das fontes mede a eficácia de qualquer uma delas como defesa.
Se você já enviou dinheiro depois de escanear um QR code
O comunicado de utilidade pública do FBI afirma que as autoridades policiais não podem garantir que valores perdidos sejam recuperados depois de uma transferência. Essa frase serve para ajustar expectativas; ela não descreve um processo de recuperação.
As afirmações analisadas para este artigo não tratam de canais de denúncia, procedimentos bancários nem prazos após uma perda. Leitores no Brasil que estejam lidando com outro tipo de golpe de pagamento podem consultar nosso explicativo sobre como recuperar o dinheiro depois de um golpe no Pix. Aquele artigo trata de um sistema diferente e não é especificamente sobre golpes com QR code.
Limites deste artigo
Este artigo traz informações educativas sobre golpes com QR code e quishing. Não se trata de aconselhamento de investimento, jurídico ou financeiro. Ele não aborda procedimentos de denúncia, recuperação de valores perdidos, aplicativos ou dispositivos específicos, nem etapas detalhadas para analisar um link. Onde as fontes param, este artigo também para.