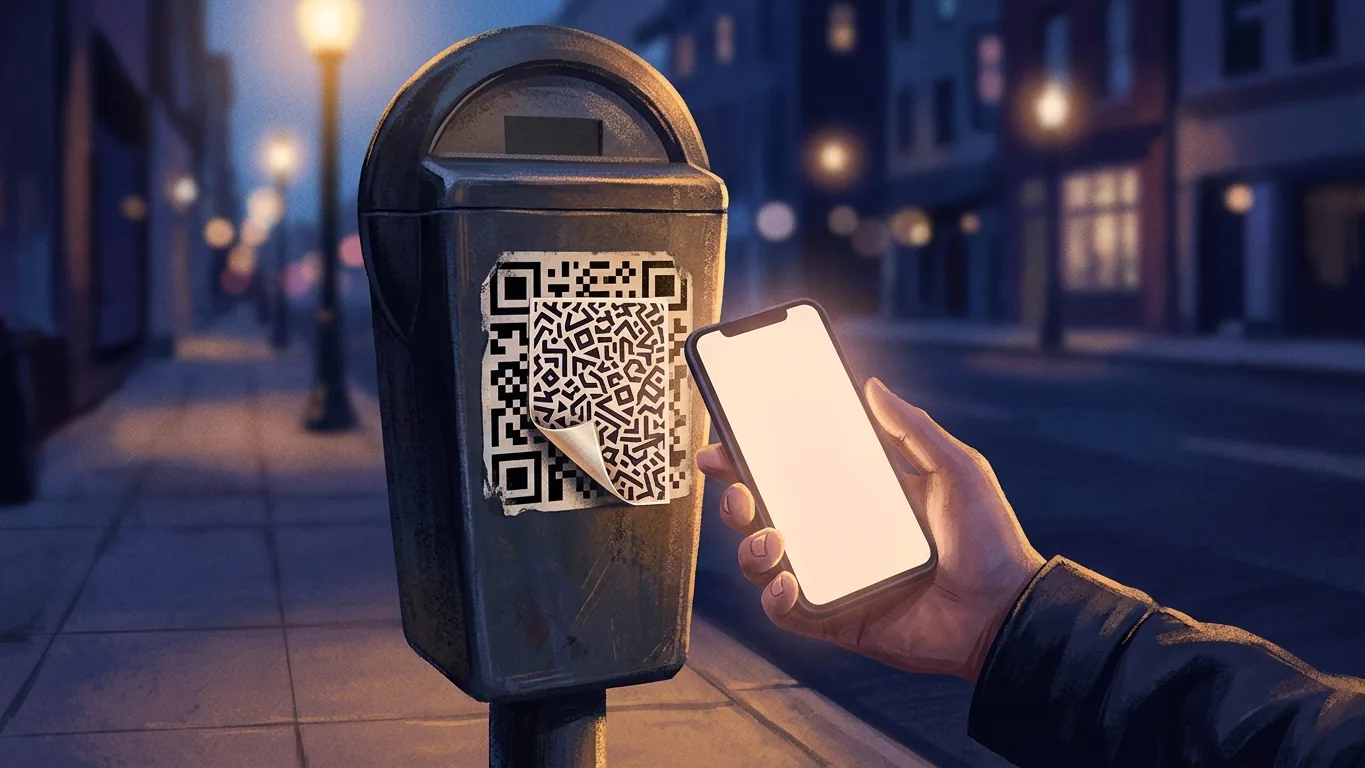
Ved QR-kodesvindel bruker svindlere den kjente, firkantede koden til å sende folk videre til skadelige lenker. Kilder fra USA og Storbritannia beskriver to måter dette skjer på. Svindlere skjuler skadelige lenker i kodene, eller de manipulerer kodene slik at de fører til nettsteder som stjeler personopplysninger, innloggingsdata og finansiell informasjon. Om hvordan du sjekker lenker, sier kildene vi har gjennomgått her bare én ting: Mange QR-lesere viser en forhåndsvisning av lenken de skal åpne.
Hva QR-kodesvindel er, ifølge offisielle kilder
FTCs forbrukervarsel om QR-kodesvindel slår fast at svindlere skjuler skadelige lenker i QR-koder for å stjele personopplysninger.
FBIs offentlige kunngjøring på ic3.gov beskriver det samme problemet sett fra politiets side. Ifølge kunngjøringen manipulerer nettkriminelle QR-koder for å sende ofrene til ondsinnede nettsteder som stjeler innloggingsdata og finansiell informasjon. Den sier også at nettkriminelle manipulerer både digitale og fysiske QR-koder og bytter ut legitime koder med ondsinnede.
Den samme FBI-kunngjøringen setter dette i sammenheng. Ifølge den kilden tok bedrifter i bruk QR-koder oftere under covid-19-pandemien for å tilby kontaktløs tilgang. NCSCs blogginnlegg om den reelle risikoen ved QR-koder legger til at QR-koder har eksistert siden 90-tallet og fikk en fremtredende plass i Storbritannia under nedstengningene i covid-perioden.
Risikoen kildene beskriver, kommer fra koder som svindlere har skjult skadelige lenker i eller byttet ut.
Hvor QR-kodesvindel dukker opp: parkeringsautomater, åpne områder og e-post
Flere av kildene beskriver konkrete steder der manipulerte QR-koder har dukket opp.
- Parkeringsautomater. FTCs forbrukervarsel om QR-kodesvindel sier at det finnes rapporter om svindlere som dekker til QR-koder på parkeringsautomater med sine egne QR-koder. Et eget forbrukervarsel fra FTC om QR-koder på parkeringsplasser sier at folk har rapportert om svindlere som dekker til legitime QR-koder på parkeringsautomater med sine egne QR-koder.
- Åpne områder. NCSCs blogginnlegg sier at mesteparten av svindelen knyttet til QR-koder gjerne skjer i åpne områder som stasjoner og parkeringsplasser, og at den ofte involverer sosial manipulering.
- E-post. Det samme NCSC-innlegget sier at NCSC ser en økning i «quishing»-angrep, der QR-koder sendes i e-post.
- Digitale og fysiske koder. FBI-kunngjøringen sier at nettkriminelle manipulerer både digitale og fysiske QR-koder.
FTC uttaler seg om rapporter, og NCSC bruker formuleringer som «gjerne» og «ofte». Disse kildene oppgir ingen antall og gir ikke noe fullstendig bilde av hvor QR-kodesvindel forekommer.
Quishing: QR-koder sendt i e-post
Begrepet «quishing» brukes i NCSCs blogginnlegg om risikoen ved QR-koder, som beskriver quishing-angrep som angrep der QR-koder sendes i e-post. NCSC sier at de ser en økning i slike angrep.
Det samme innlegget slår fast at ikke alle sikkerhetsverktøy laget for å oppdage phishing-e-post skanner bilder. Det er en uttalelse om enkelte sikkerhetsverktøy for e-post. Innlegget sier ikke hvilke verktøy som skanner bilder, hvor mange som gjør det, eller hvordan en bestemt innboks er beskyttet.
Vil du lese mer om andre former for etterligning og phishing her på nettstedet, kan du se vår forklaring om deepfake- og stemmekloningssvindel og hva myndighetene råder deg til å sjekke, eller vår forklaring om passnøkler, passord, MFA og motstand mot phishing (begge på engelsk).
Slik sjekker du lenker fra en QR-kode: hva kildene sier
Når det gjelder hvordan du sjekker lenker før du åpner dem, er påstandene som disse kildene støtter, begrenset. Tabellen nedenfor viser dem.
| Kilde | Hva den sier |
|---|---|
| FTCs forbrukervarsel om QR-koder på parkeringsplasser | Mange QR-lesere viser en forhåndsvisning av lenken de skal åpne. |
| FBIs offentlige kunngjøring på ic3.gov | De fleste telefoner har en innebygd QR-skanner i kameraappen. |
| FBIs offentlige kunngjøring på ic3.gov | Manipulerte koder sender ofrene til ondsinnede nettsteder som stjeler innloggingsdata og finansiell informasjon. |
Kildeuttalelsene som er gjennomgått for denne artikkelen, inneholder ingen sjekkliste for hvordan du leser en lenke. Denne artikkelen gir heller ingen slik liste, for ikke å gå lenger enn det kildene sier.
Offisielle uttalelser og vår tolkning
Poenget med denne forklaringen er å holde det kildene sier, adskilt fra det vi selv utleder. Tabellen nedenfor gjør nettopp det. Kolonnen til høyre er TribeAIs lesning, ikke en uttalelse fra FTC, FBI eller NCSC.
| Hva en kilde sier | Vår tolkning (ikke en påstand fra kilden) |
|---|---|
| Mange QR-lesere viser en forhåndsvisning av lenken de skal åpne (FTC). | Der en forhåndsvisning vises, får du et øyeblikk til å se på lenken før du åpner den. Kilden sier ikke at en forhåndsvisning vises på alle enheter. |
| Nettkriminelle bytter ut legitime fysiske og digitale koder med ondsinnede (FBI). | En kode på en offentlig gjenstand eller i en melding er ikke nødvendigvis den som den legitime eieren satte der. |
| Det er rapportert om svindlere som dekker til koder på parkeringsautomater med sine egne (FTC). | En kode på en parkeringsautomat kan være verdt å se nærmere på før du skanner den. |
| Ikke alle sikkerhetsverktøy mot phishing-e-post skanner bilder (NCSC). | En QR-kode som kommer frem til innboksen via e-post, er ikke nødvendigvis kontrollert av et filter. |
Disse tolkningene er hypoteser som leseren selv må vurdere. TribeAI har ikke testet dem i noe eksperiment, og ingen av kildene måler hvor godt noen av dem fungerer som forsvar.
Hvis du allerede har sendt penger etter å ha skannet en QR-kode
FBIs offentlige kunngjøring slår fast at politiet ikke kan garantere at tapte midler blir gjenopprettet etter en overføring. Den setningen handler om forventninger; den beskriver ingen prosess for å få pengene tilbake.
Påstandene som er gjennomgått for denne artikkelen, dekker ikke kanaler for å melde fra, rutiner hos banken eller tidsfrister etter et tap. Lesere i Brasil som har blitt utsatt for en annen type betalingssvindel, kan se vår forklaring om hvordan du får pengene tilbake etter Pix-svindel (på engelsk). Den artikkelen handler om et annet system og ikke spesifikt om QR-kodesvindel.
Begrensninger ved denne artikkelen
Denne artikkelen gir opplærende informasjon om QR-kodesvindel og quishing. Den er ikke investerings-, juridisk eller finansiell rådgivning. Den dekker ikke rutiner for å melde fra, gjenoppretting av tapte midler, bestemte apper eller enheter eller detaljerte trinn for å lese en lenke. Der kildene stopper, stopper også denne artikkelen.