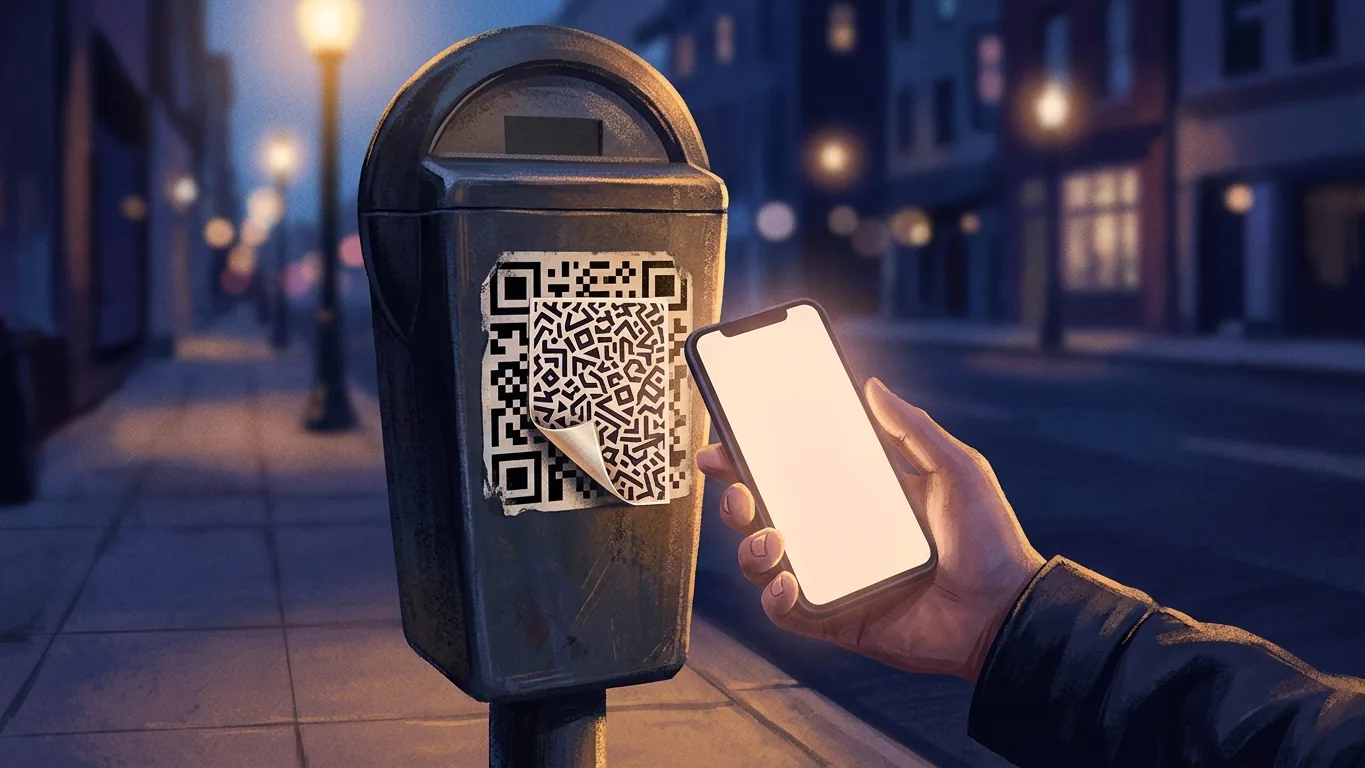
Les arnaques au QR code utilisent ce petit carré familier pour envoyer les gens vers des liens malveillants. Des sources américaines et britanniques décrivent deux façons de procéder : les escrocs cachent des liens malveillants dans des codes, ou bien ils falsifient des codes pour qu'ils mènent vers des sites qui volent des informations personnelles, des identifiants de connexion et des données financières. Sur la manière de vérifier les liens, les sources examinées ici disent seulement ceci : de nombreux lecteurs de QR code affichent un aperçu du lien qu'ils vont ouvrir.
Les arnaques au QR code, selon les sources officielles
L'alerte consommateurs de la FTC sur les arnaques au QR code indique que des escrocs cachent des liens malveillants dans des QR codes pour voler des informations personnelles.
L'avis d'intérêt public du FBI publié sur ic3.gov décrit le même problème du point de vue des forces de l'ordre. Il indique que des cybercriminels falsifient des QR codes pour envoyer leurs victimes vers des sites malveillants qui volent identifiants de connexion et données financières. Il précise aussi que les cybercriminels s'en prennent aussi bien aux QR codes numériques qu'aux QR codes physiques, en remplaçant des codes légitimes par des codes malveillants.
Ce même avis du FBI replace le phénomène dans son contexte : selon cette source, les entreprises ont davantage utilisé les QR codes pendant la pandémie de COVID-19 pour offrir un accès sans contact. L'article de blog du NCSC sur le risque réel des QR codes ajoute que les QR codes existent depuis les années 90 et qu'ils se sont imposés au Royaume-Uni pendant les confinements liés au COVID.
Le risque décrit par ces sources vient des codes dans lesquels des escrocs ont caché des liens malveillants, ou qu'ils ont remplacés.
Où surgissent les arnaques au QR code : horodateurs, espaces ouverts et e-mails
Plusieurs sources décrivent des endroits précis où des QR codes falsifiés ont été repérés.
- Horodateurs. L'alerte consommateurs de la FTC sur les arnaques au QR code fait état de signalements d'escrocs qui recouvrent les QR codes des horodateurs avec leurs propres QR codes. Une autre alerte consommateurs de la FTC sur les QR codes des places de stationnement indique que des personnes ont signalé des escrocs recouvrant des QR codes légitimes d'horodateurs avec leurs propres QR codes.
- Espaces ouverts. L'article de blog du NCSC indique que la plupart des fraudes liées aux QR codes ont tendance à se produire dans des espaces ouverts comme les gares et les parkings, et qu'elles reposent souvent sur l'ingénierie sociale.
- E-mails. Le même article indique que le NCSC observe une hausse des attaques de « quishing », dans lesquelles des QR codes sont envoyés par e-mail.
- Codes numériques et physiques. L'avis du FBI indique que les cybercriminels falsifient aussi bien des QR codes numériques que physiques.
La FTC parle de signalements, et le NCSC emploie les formules « ont tendance à » et « souvent ». Ces sources ne fournissent ni chiffres ni cartographie complète des lieux où se produisent les arnaques au QR code.
Le quishing : des QR codes envoyés par e-mail
Le terme « quishing » figure dans l'article de blog du NCSC sur le risque lié aux QR codes, qui décrit les attaques de quishing comme des attaques dans lesquelles des QR codes sont envoyés par e-mail. Le NCSC indique observer une hausse de ces attaques.
Le même article précise que les outils de sécurité conçus pour détecter les e-mails d'hameçonnage n'analysent pas tous les images. Il s'agit d'une affirmation sur certains outils de sécurité de la messagerie. Elle ne dit pas quels outils analysent les images, combien le font, ni comment une boîte de réception donnée est protégée.
Pour aller plus loin sur d'autres formes d'usurpation d'identité et d'hameçonnage, vous pouvez consulter sur ce site notre article sur la fraude par deepfake et clonage de voix, et sur ce que les autorités conseillent de vérifier, ou notre article sur les passkeys, les mots de passe, la MFA et la résistance à l'hameçonnage.
Vérifier les liens d'un QR code : ce que disent les sources
Sur la question de savoir comment vérifier un lien avant de l'ouvrir, les affirmations étayées par ces sources sont limitées. Le tableau ci-dessous les recense.
| Source | Ce qu'elle indique |
|---|---|
| Alerte consommateurs de la FTC sur les QR codes des places de stationnement | De nombreux lecteurs de QR code affichent un aperçu du lien qu'ils vont ouvrir. |
| Avis d'intérêt public du FBI sur ic3.gov | La plupart des téléphones disposent d'un lecteur de QR code intégré à l'application appareil photo. |
| Avis d'intérêt public du FBI sur ic3.gov | Les codes falsifiés envoient les victimes vers des sites malveillants qui volent identifiants de connexion et données financières. |
Les déclarations des sources examinées pour cet article ne comprennent pas de liste de contrôle pour lire un lien. Cet article n'en propose pas non plus, afin de ne pas aller au-delà de ce que disent les sources.
Déclarations officielles et interprétation : faire la part des choses
Le parti pris de cet article est de distinguer ce que disent les sources de ce que nous en déduisons. C'est l'objet du tableau ci-dessous. La colonne de droite correspond à la lecture de TribeAI, et non à une déclaration de la FTC, du FBI ou du NCSC.
| Ce qu'indique une source | Notre interprétation (pas une affirmation des sources) |
|---|---|
| De nombreux lecteurs de QR code affichent un aperçu du lien qu'ils vont ouvrir (FTC). | Lorsqu'un aperçu s'affiche, il laisse un moment pour regarder le lien avant de l'ouvrir. La source ne dit pas qu'un aperçu s'affiche sur tous les appareils. |
| Des cybercriminels remplacent des codes physiques et numériques légitimes par des codes malveillants (FBI). | Un code apposé sur un objet public ou présent dans un message n'est pas forcément celui qu'y a placé son propriétaire légitime. |
| Des escrocs auraient recouvert les codes d'horodateurs avec les leurs (FTC). | Un code sur un horodateur mérite peut-être un examen attentif avant d'être scanné. |
| Les outils de sécurité contre les e-mails d'hameçonnage n'analysent pas tous les images (NCSC). | Un QR code reçu par e-mail qui arrive dans une boîte de réception n'a pas forcément été contrôlé par un filtre. |
Ces interprétations sont des hypothèses que chaque lecteur peut évaluer. Aucune expérience de TribeAI ne les a testées, et aucune des sources ne mesure leur efficacité en tant que moyen de défense.
Si de l'argent a déjà été envoyé après avoir scanné un QR code
L'avis d'intérêt public du FBI indique que les forces de l'ordre ne peuvent pas garantir la récupération des fonds perdus après un virement. Cette phrase sert à cadrer les attentes ; elle ne décrit pas de procédure de récupération.
Les affirmations examinées pour cet article ne couvrent ni les canaux de signalement, ni les procédures bancaires, ni les délais après une perte. Les lecteurs au Brésil confrontés à un autre type d'arnaque au paiement peuvent consulter notre article sur la manière de récupérer son argent après une arnaque au Pix. Cet article porte sur un système distinct et ne traite pas spécifiquement des arnaques au QR code.
Limites de cet article
Cet article fournit des informations pédagogiques sur les arnaques au QR code et le quishing. Il ne constitue pas un conseil en investissement, juridique ou financier. Il ne traite pas des procédures de signalement, de la récupération des fonds perdus, d'applications ou d'appareils précis, ni des étapes détaillées pour lire un lien. Là où s'arrêtent les sources, cet article s'arrête aussi.