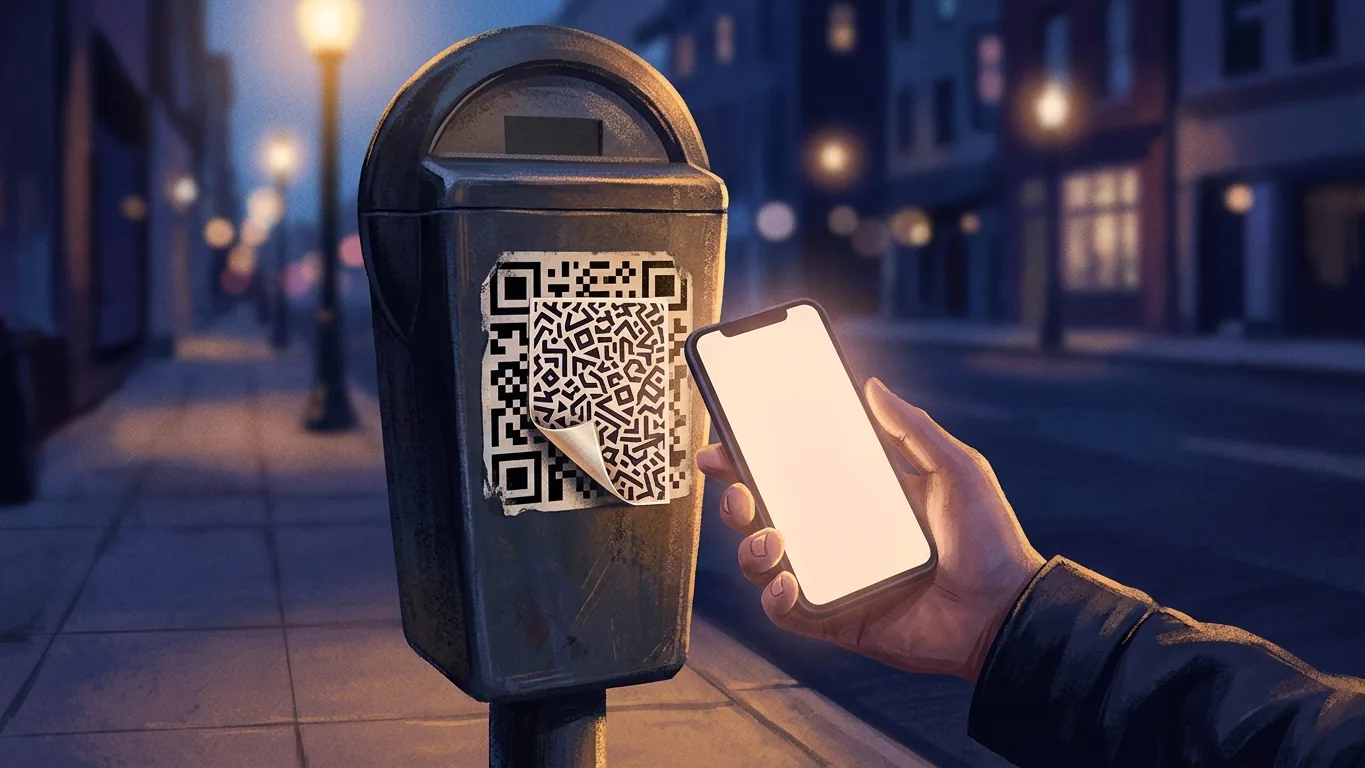
Oszustwa z użyciem kodów QR wykorzystują dobrze znany kwadratowy kod, aby kierować ludzi do szkodliwych linków. Źródła amerykańskie i brytyjskie opisują dwa sposoby działania oszustów: ukrywają szkodliwe linki w kodach albo podmieniają kody tak, by prowadziły do stron wykradających dane osobowe, dane logowania i informacje finansowe. Co do sprawdzania linków, przeanalizowane tu źródła mówią tylko tyle: wiele czytników QR pokazuje podgląd linku, który zostanie otwarty.
Czym są oszustwa z kodami QR według oficjalnych źródeł
Ostrzeżenie konsumenckie FTC dotyczące oszustw z kodami QR stwierdza, że oszuści ukrywają szkodliwe linki w kodach QR, aby wykraść dane osobowe.
Komunikat FBI dla opinii publicznej opublikowany na ic3.gov opisuje ten sam problem z perspektywy organów ścigania. Według niego cyberprzestępcy podmieniają kody QR, aby kierować ofiary na złośliwe strony wykradające dane logowania i informacje finansowe. Komunikat dodaje, że cyberprzestępcy manipulują zarówno cyfrowymi, jak i fizycznymi kodami QR, zastępując prawdziwe kody złośliwymi.
Ten sam komunikat FBI osadza zjawisko w szerszym kontekście. Według tego źródła w czasie pandemii COVID-19 firmy częściej sięgały po kody QR, aby zapewnić bezdotykowy dostęp. Wpis na blogu NCSC o rzeczywistym ryzyku związanym z kodami QR uzupełnia, że kody QR istnieją od lat 90., a w Wielkiej Brytanii zyskały na znaczeniu w czasie lockdownów związanych z COVID.
Opisywane przez nie ryzyko dotyczy kodów, w których oszuści ukryli szkodliwe linki, lub kodów przez nich podmienionych.
Gdzie pojawiają się oszustwa z kodami QR: parkometry, przestrzeń publiczna i e-mail
Kilka źródeł wskazuje konkretne miejsca, w których pojawiały się podmienione kody QR.
- Parkometry. Ostrzeżenie konsumenckie FTC dotyczące oszustw z kodami QR mówi o zgłoszeniach, według których oszuści zaklejali kody QR na parkometrach własnymi kodami QR. Osobne ostrzeżenie konsumenckie FTC o kodach QR w miejscach parkingowych podaje, że ludzie zgłaszali przypadki zaklejania prawdziwych kodów QR na parkometrach kodami QR oszustów.
- Przestrzeń publiczna. Wpis na blogu NCSC stwierdza, że większość oszustw związanych z kodami QR zwykle ma miejsce w otwartych przestrzeniach, takich jak dworce i parkingi, i że często wiąże się z socjotechniką.
- E-mail. Ten sam wpis NCSC mówi, że NCSC odnotowuje wzrost liczby ataków typu „quishing”, w których kody QR są wysyłane w wiadomościach e-mail.
- Kody cyfrowe i fizyczne. Komunikat FBI podaje, że cyberprzestępcy manipulują zarówno cyfrowymi, jak i fizycznymi kodami QR.
Sformułowania FTC dotyczą zgłoszeń, a NCSC używa określeń „zwykle” i „często”. Źródła te nie podają liczb ani pełnej mapy miejsc, w których dochodzi do oszustw z kodami QR.
Quishing: kody QR wysyłane e-mailem
Termin „quishing” pojawia się we wpisie na blogu NCSC o ryzyku związanym z kodami QR, który opisuje ataki typu quishing jako ataki polegające na wysyłaniu kodów QR w wiadomościach e-mail. NCSC informuje, że odnotowuje wzrost liczby takich ataków.
Ten sam wpis stwierdza, że nie każde narzędzie bezpieczeństwa przeznaczone do wykrywania e-maili phishingowych skanuje obrazy. To stwierdzenie dotyczy części narzędzi do ochrony poczty. Nie mówi, które narzędzia skanują obrazy, ile z nich to robi ani jak chroniona jest konkretna skrzynka odbiorcza.
Czytelnicy, którzy chcą poznać inne formy podszywania się i phishingu opisane w tym serwisie, mogą sięgnąć do naszego objaśnienia o oszustwach z użyciem deepfake'ów i klonowania głosu oraz o tym, co według oficjalnych źródeł warto sprawdzić, albo do naszego objaśnienia o kluczach dostępu (passkeys), hasłach, MFA i odporności na phishing (oba w języku angielskim).
Jak sprawdzić link z kodu QR: co mówią źródła
Jeśli chodzi o to, jak sprawdzać linki przed ich otwarciem, twierdzenia poparte tymi źródłami są ograniczone. Zestawia je poniższa tabela.
| Źródło | Co stwierdza |
|---|---|
| Ostrzeżenie konsumenckie FTC o kodach QR w miejscach parkingowych | Wiele czytników QR pokazuje podgląd linku, który zostanie otwarty. |
| Komunikat FBI dla opinii publicznej na ic3.gov | Większość telefonów ma wbudowany skaner QR w aplikacji aparatu. |
| Komunikat FBI dla opinii publicznej na ic3.gov | Podmienione kody kierują ofiary na złośliwe strony wykradające dane logowania i informacje finansowe. |
Przeanalizowane na potrzeby tego artykułu stwierdzenia źródeł nie zawierają listy kontrolnej do odczytywania linku. Ten artykuł również jej nie podaje, aby nie wychodzić poza to, co mówią źródła.
Oficjalne stwierdzenia a nasza interpretacja
Założeniem tego objaśnienia jest oddzielenie tego, co stwierdzają źródła, od naszych wniosków. Służy temu poniższa tabela. Prawa kolumna to odczytanie TribeAI, a nie stwierdzenie FTC, FBI ani NCSC.
| Co stwierdza źródło | Nasza interpretacja (nie twierdzenie źródła) |
|---|---|
| Wiele czytników QR pokazuje podgląd linku, który zostanie otwarty (FTC). | Jeśli podgląd się pojawia, daje chwilę na przyjrzenie się linkowi przed jego otwarciem. Źródło nie twierdzi, że podgląd jest wyświetlany na każdym urządzeniu. |
| Cyberprzestępcy zastępują prawdziwe kody fizyczne i cyfrowe złośliwymi (FBI). | Kod na obiekcie w przestrzeni publicznej lub w wiadomości niekoniecznie jest tym, który umieścił tam jego prawowity właściciel. |
| Zgłaszano przypadki zaklejania przez oszustów kodów na parkometrach własnymi kodami (FTC). | Kodowi na parkometrze warto być może przyjrzeć się uważniej przed zeskanowaniem. |
| Nie każde narzędzie bezpieczeństwa do wykrywania e-maili phishingowych skanuje obrazy (NCSC). | Kod QR w e-mailu, który trafił do skrzynki odbiorczej, niekoniecznie został sprawdzony przez filtr. |
Te interpretacje to hipotezy do samodzielnej oceny przez czytelnika. TribeAI nie przeprowadziło żadnego eksperymentu, który by je weryfikował, a żadne ze źródeł nie mierzy, na ile skutecznie którakolwiek z nich działa jako ochrona.
Jeśli pieniądze zostały już wysłane po zeskanowaniu kodu QR
Komunikat FBI dla opinii publicznej stwierdza, że organy ścigania nie mogą zagwarantować odzyskania utraconych środków po dokonaniu przelewu. To zdanie kształtuje oczekiwania; nie opisuje procesu odzyskiwania pieniędzy.
Twierdzenia przeanalizowane na potrzeby tego artykułu nie obejmują kanałów zgłaszania, procedur bankowych ani terminów po utracie środków. Czytelnicy w Brazylii, którzy mają do czynienia z innym rodzajem oszustwa płatniczego, mogą zajrzeć do naszego objaśnienia o odzyskiwaniu pieniędzy po oszustwie z użyciem Pix (w języku angielskim). Tamten artykuł dotyczy odrębnego systemu i nie odnosi się konkretnie do oszustw z kodami QR.
Ograniczenia tego artykułu
Ten artykuł zawiera informacje edukacyjne na temat oszustw z użyciem kodów QR i quishingu. Nie stanowi porady inwestycyjnej, prawnej ani finansowej. Nie omawia procedur zgłaszania, odzyskiwania utraconych środków, konkretnych aplikacji lub urządzeń ani szczegółowych kroków odczytywania linku. Tam, gdzie kończą się źródła, kończy się także ten artykuł.