QR-kodsbedrägerier använder den välbekanta fyrkantiga koden för att skicka människor till skadliga länkar. Källor från USA och Storbritannien beskriver två sätt som det sker på: bedragare gömmer skadliga länkar i koder, eller manipulerar koder så att de leder till webbplatser som stjäl personuppgifter, inloggningsuppgifter och finansiell information. När det gäller hur man kontrollerar länkar säger de källor som granskats här bara följande: många QR-läsare visar en förhandsvisning av länken de kommer att öppna.
Vad QR-kodsbedrägerier är enligt officiella källor
FTC:s konsumentvarning om QR-kodsbedrägerier anger att bedragare gömmer skadliga länkar i QR-koder för att stjäla personuppgifter.
FBI:s allmänna meddelande på ic3.gov beskriver samma problem ur ett brottsbekämpande perspektiv. Där står att cyberkriminella manipulerar QR-koder för att skicka offer till skadliga webbplatser som stjäl inloggningsuppgifter och finansiell information. Meddelandet säger också att cyberkriminella manipulerar både digitala och fysiska QR-koder och ersätter legitima koder med skadliga.
Samma meddelande från FBI sätter detta i ett sammanhang. Enligt den källan använde företag QR-koder oftare under covid-19-pandemin för att erbjuda kontaktfri åtkomst. NCSC:s blogginlägg om den verkliga risken med QR-koder tillägger att QR-koder har funnits sedan 90-talet och fick ett stort genomslag i Storbritannien under nedstängningarna i samband med covid.
Risken som källorna beskriver kommer från koder som bedragare har gömt skadliga länkar i eller bytt ut.
Var QR-kodsbedrägerier dyker upp: parkeringsautomater, öppna platser och mejl
Flera av källorna beskriver konkreta platser där manipulerade QR-koder har förekommit.
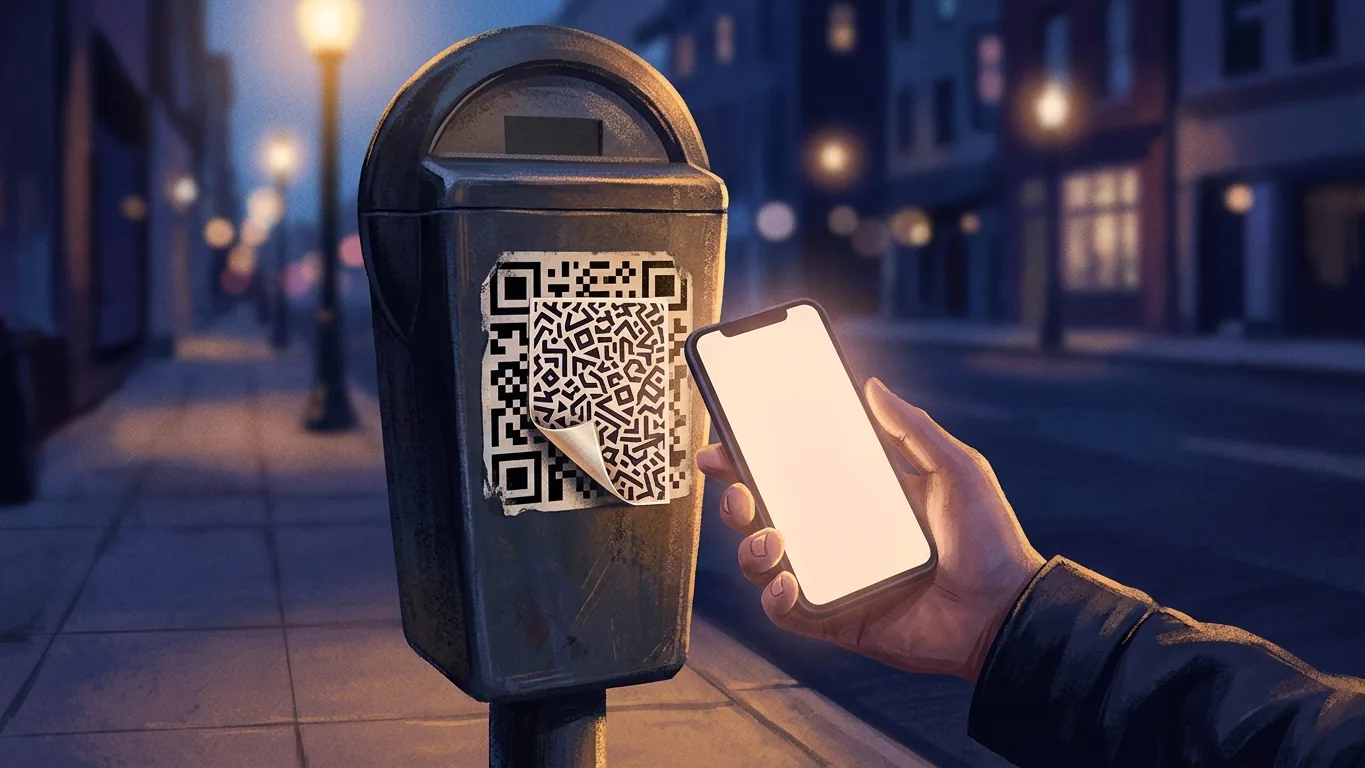
- Parkeringsautomater. FTC:s konsumentvarning om QR-kodsbedrägerier uppger att det finns rapporter om bedragare som täcker över QR-koder på parkeringsautomater med sina egna QR-koder. En separat konsumentvarning från FTC om QR-koder vid parkeringsplatser uppger att människor har rapporterat att bedragare täcker över legitima QR-koder på parkeringsautomater med sina egna QR-koder.
- Öppna platser. NCSC:s blogginlägg uppger att de flesta QR-kodsrelaterade bedrägerier tenderar att ske på öppna platser som stationer och parkeringsplatser, och att de ofta involverar social manipulation.
- Mejl. Samma inlägg från NCSC säger att NCSC ser en ökning av så kallade ”quishing”-attacker, där QR-koder skickas i mejl.
- Digitala och fysiska koder. FBI:s meddelande uppger att cyberkriminella manipulerar både digitala och fysiska QR-koder.
FTC:s formulering handlar om rapporter, och NCSC använder uttryck som ”tenderar att” och ”ofta”. Källorna anger varken antal eller ger en heltäckande bild av var QR-kodsbedrägerier förekommer.
Quishing: QR-koder som skickas i mejl
Begreppet ”quishing” förekommer i NCSC:s blogginlägg om risker med QR-koder, som beskriver quishing-attacker som attacker där QR-koder skickas i mejl. NCSC säger att man ser en ökning av sådana attacker.
Samma inlägg konstaterar att inte alla säkerhetsverktyg som är byggda för att upptäcka nätfiskemejl skannar bilder. Det är ett påstående om vissa säkerhetsverktyg för e-post. Det säger inte vilka verktyg som skannar bilder, hur många som gör det eller hur en viss inkorg är skyddad.
Den som vill läsa mer om andra former av identitetsbedrägerier och nätfiske på den här webbplatsen kan ta en titt på vår förklaring om bedrägerier med deepfakes och röstkloner och vad myndigheter rekommenderar att man kontrollerar, eller vår förklaring om passkeys, lösenord, MFA och skydd mot nätfiske (båda på engelska).
Så kontrollerar du länkar från en QR-kod: vad källorna säger
När det gäller frågan om hur man kontrollerar länkar innan man öppnar dem är det källorna stöder ganska begränsat. Tabellen nedan sammanfattar det.
| Källa | Vad den anger |
|---|---|
| FTC:s konsumentvarning om QR-koder vid parkeringsplatser | Många QR-läsare visar en förhandsvisning av länken de kommer att öppna. |
| FBI:s allmänna meddelande på ic3.gov | De flesta telefoner har en inbyggd QR-skanner i kameraappen. |
| FBI:s allmänna meddelande på ic3.gov | Manipulerade koder skickar offer till skadliga webbplatser som stjäl inloggningsuppgifter och finansiell information. |
De uttalanden från källorna som granskats för den här artikeln innehåller ingen checklista för hur man läser en länk. Den här artikeln ger inte heller någon, för att inte gå längre än vad källorna säger.
Officiella uttalanden kontra vår tolkning
Den här förklaringen bygger på att hålla isär vad källorna säger och vad vi drar för slutsatser. Det är vad tabellen nedan gör. Den högra kolumnen är TribeAI:s läsning, inte ett uttalande från FTC, FBI eller NCSC.
| Vad en källa anger | Vår tolkning (inte ett påstående från källan) |
|---|---|
| Många QR-läsare visar en förhandsvisning av länken de kommer att öppna (FTC). | Där en förhandsvisning visas ger den ett tillfälle att titta på länken innan man öppnar den. Källan säger inte att en förhandsvisning visas på alla enheter. |
| Cyberkriminella ersätter legitima fysiska och digitala koder med skadliga (FBI). | En kod på ett offentligt föremål eller i ett meddelande är inte nödvändigtvis den som dess legitima ägare satte dit. |
| Det har rapporterats att bedragare täcker över koder på parkeringsautomater med sina egna (FTC). | En kod på en parkeringsautomat kan vara värd en extra titt innan man skannar den. |
| Inte alla säkerhetsverktyg mot nätfiskemejl skannar bilder (NCSC). | En QR-kod i ett mejl som når inkorgen har inte nödvändigtvis granskats av ett filter. |
Dessa tolkningar är hypoteser som läsaren själv får väga. TribeAI har inte prövat dem i något experiment, och ingen av källorna mäter hur väl någon av dem fungerar som skydd.
Om pengar redan har skickats efter att du skannat en QR-kod
FBI:s allmänna meddelande anger att polis och andra brottsbekämpande myndigheter inte kan garantera att förlorade pengar återfås efter en överföring. Den meningen handlar om förväntningar; den beskriver ingen process för att få tillbaka pengar.
De påståenden som granskats för den här artikeln omfattar inte anmälningskanaler, bankernas rutiner eller tidsramar efter en förlust. Läsare i Brasilien som drabbats av en annan typ av betalningsbedrägeri kan läsa vår förklaring om hur man får tillbaka pengar efter ett Pix-bedrägeri (på engelska). Den artikeln handlar om ett annat system och gäller inte specifikt QR-kodsbedrägerier.
Den här artikelns begränsningar
Den här artikeln innehåller utbildande information om QR-kodsbedrägerier och quishing. Den utgör inte investerings-, juridisk eller finansiell rådgivning. Den tar inte upp anmälningsförfaranden, återvinning av förlorade pengar, specifika appar eller enheter eller detaljerade steg för att läsa en länk. Där källorna tar slut, tar även den här artikeln slut.