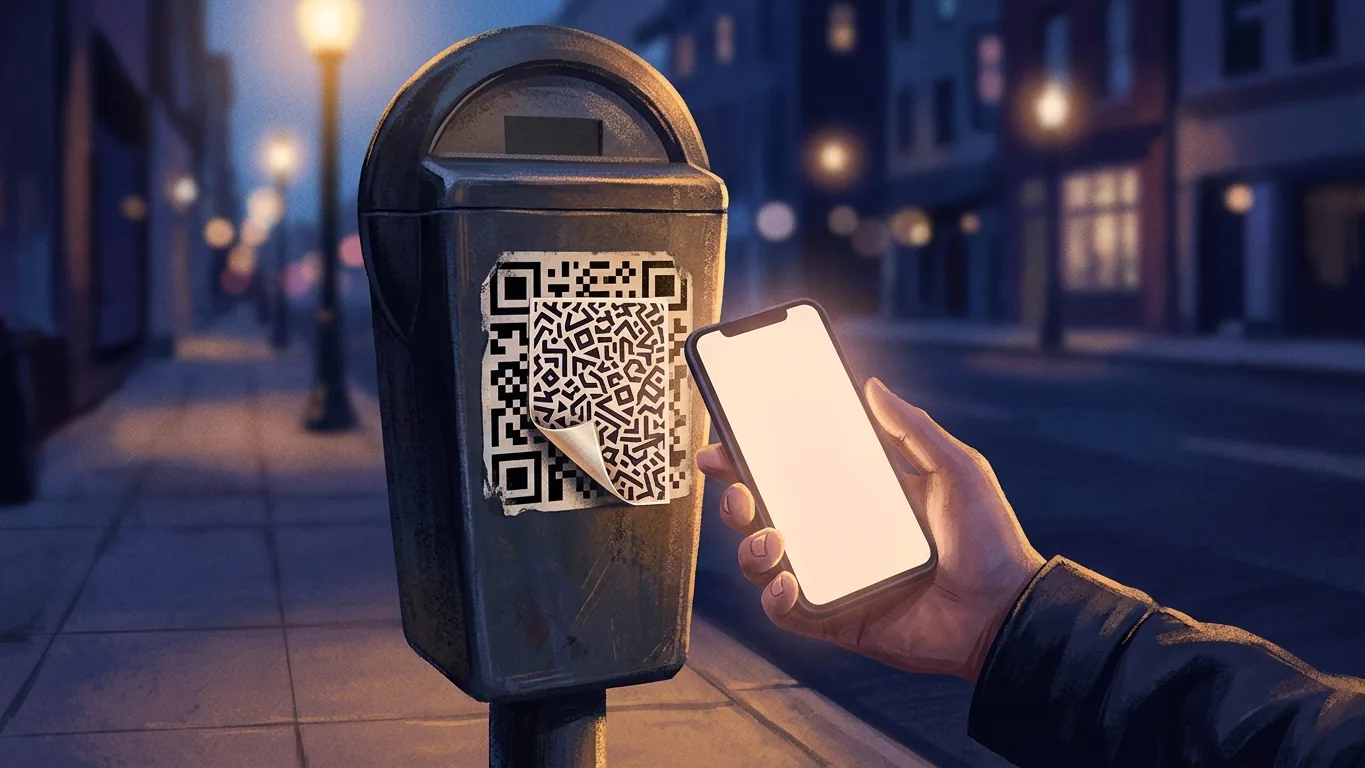
QRコード詐欺は、見慣れた四角いコードを使って、人を有害なリンクへ誘導する手口です。米国と英国の情報源は、その手口をふたつ挙げています。ひとつは、詐欺師がコードに有害なリンクを仕込むこと。もうひとつは、コードを改ざんし、個人情報やログイン情報、金融情報を盗み取るサイトへ誘導することです。リンクの確かめ方について、今回確認した情報源が述べているのは次の一点だけです。多くのQRリーダーは、開く予定のリンクのプレビューを表示します。
公的機関の情報源が説明するQRコード詐欺とは
QRコード詐欺に関するFTCの消費者向け注意喚起によると、詐欺師は個人情報を盗むためにQRコードへ有害なリンクを仕込んでいます。
ic3.govに掲載されたFBIの公共広報は、同じ問題を法執行機関の立場から説明しています。それによれば、サイバー犯罪者はQRコードを改ざんし、ログイン情報や金融情報を盗む悪意あるサイトへ被害者を誘導しています。さらに、サイバー犯罪者はデジタルと物理の両方のQRコードを改ざんし、正規のコードを悪意あるコードに置き換えているとも述べています。
同じFBIの広報は、こうした状況の背景にも触れています。この情報源によると、COVID-19のパンデミック中、企業は非接触での利用手段としてQRコードをより頻繁に使うようになりました。QRコードの本当のリスクに関するNCSCのブログ記事はさらに、QRコードは90年代から存在しており、英国ではCOVIDによるロックダウンの時期に広く目にするようになったと補足しています。
これらの情報源が説明するリスクは、詐欺師が有害なリンクを仕込んだり、すり替えたりしたコードから生じるものです。
QRコード詐欺が現れる場所:パーキングメーター、屋外の公共空間、メール
いくつかの情報源は、改ざんされたQRコードが見つかった具体的な場所を挙げています。
- パーキングメーター。 QRコード詐欺に関するFTCの消費者向け注意喚起は、詐欺師がパーキングメーターのQRコードを自分たちのQRコードで覆い隠したという報告があると述べています。これとは別の駐車場所のQRコードに関するFTCの消費者向け注意喚起も、詐欺師がパーキングメーターの正規のQRコードを自分たちのQRコードで覆い隠したという報告が寄せられていると伝えています。
- 屋外の公共空間。 NCSCのブログ記事によると、QRコードに関連する詐欺の大半は駅や駐車場といった屋外の公共空間で起こる傾向があり、多くの場合ソーシャルエンジニアリングを伴います。
- メール。 同じNCSCの記事は、QRコードをメールで送りつける「クイッシング」攻撃が増えていることをNCSCが確認していると述べています。
- デジタルと物理のコード。 FBIの広報は、サイバー犯罪者がデジタルと物理の両方のQRコードを改ざんしていると述べています。
FTCの表現はあくまで「報告がある」というものであり、NCSCの表現も「傾向がある」「多くの場合」にとどまっています。これらの情報源は、件数も、QRコード詐欺がどこで起きているかの全体像も示していません。
クイッシング:メールで届くQRコード
「クイッシング」という言葉は、QRコードのリスクに関するNCSCのブログ記事に登場します。この記事では、クイッシング攻撃を、QRコードをメールで送りつける攻撃として説明しています。NCSCは、こうした攻撃が増えていることを確認しているとしています。
同じ記事は、フィッシングメールを検知するために作られたセキュリティツールのすべてが画像をスキャンするわけではない、とも述べています。これは一部のメールセキュリティツールについての記述です。どのツールが画像をスキャンするのか、それがどれだけあるのか、あるいは特定の受信箱がどのように守られているのかについては述べていません。
なりすましやフィッシングのほかの形について背景を知りたい方は、当サイトのディープフェイクや音声クローンを使った詐欺と、公的機関が確認を勧める点についての解説や、パスキー、パスワード、MFA、フィッシング耐性についての解説もご覧ください。
QRコードのリンクを確かめるには:情報源が述べていること
リンクを開く前にどう確かめるかという問いについて、これらの情報源が裏づけている内容は限られています。以下の表にまとめました。
| 情報源 | 述べている内容 |
|---|---|
| 駐車場所のQRコードに関するFTCの消費者向け注意喚起 | 多くのQRリーダーは、開く予定のリンクのプレビューを表示する。 |
| ic3.govに掲載されたFBIの公共広報 | ほとんどのスマートフォンには、カメラアプリにQRスキャナーが組み込まれている。 |
| ic3.govに掲載されたFBIの公共広報 | 改ざんされたコードは、ログイン情報や金融情報を盗む悪意あるサイトへ被害者を誘導する。 |
この記事のために確認した情報源の記述には、リンクを読み解くためのチェックリストは含まれていません。情報源の内容を超えないよう、この記事でもチェックリストは示しません。
公的機関の記述と、私たちの解釈
この解説では、情報源が述べていることと、私たちが推測したことを分けて示すようにしています。以下の表がそれです。右側の列はTribeAIによる読み取りであり、FTC、FBI、NCSCの記述ではありません。
| 情報源の記述 | 私たちの解釈(情報源の主張ではありません) |
|---|---|
| 多くのQRリーダーは、開く予定のリンクのプレビューを表示する(FTC)。 | プレビューが表示される場合は、リンクを開く前にそれを見る間が生まれる。ただし、情報源はすべての端末でプレビューが表示されるとは述べていない。 |
| サイバー犯罪者は、物理とデジタルの正規のコードを悪意あるコードに置き換えている(FBI)。 | 公共の場所にある物やメッセージに載っているコードが、正規の持ち主が置いたものだとは限らない。 |
| 詐欺師がパーキングメーターのコードを自分たちのコードで覆い隠したという報告がある(FTC)。 | パーキングメーターのコードは、読み取る前によく見てみる価値があるかもしれない。 |
| フィッシングメール対策のセキュリティツールのすべてが画像をスキャンするわけではない(NCSC)。 | 受信箱に届いたメール内のQRコードが、フィルターによるチェックを経ているとは限らない。 |
これらの解釈は、読者の皆さんに検討していただくための仮説です。TribeAIはこれらを実験で検証しておらず、いずれの情報源も、これらが防御策としてどの程度有効かを測定していません。
QRコードを読み取ったあと、すでにお金を送ってしまった場合
FBIの公共広報は、送金後に失った資金が回復されることを法執行機関は保証できないと述べています。この一文は、過度な期待をしないための目安を示すものであり、回復の手続きを説明するものではありません。
この記事のために確認した記述には、被害後の通報窓口、銀行での手続き、対応にかかる期間は含まれていません。ブラジルで別の種類の決済詐欺に対応している方は、Pix詐欺のあとにお金を取り戻すための解説をご覧ください。ただし、この記事は別の仕組みを扱うもので、QRコード詐欺そのものについての記事ではありません。
この記事の範囲
この記事は、QRコード詐欺とクイッシングに関する教育目的の情報です。 投資、法律、または財務に関する助言ではありません。 通報の手続き、失った資金の回復、特定のアプリやデバイス、リンクを読み解くための詳しい手順については扱いません。 情報源が触れていない範囲については、この記事も踏み込みません。