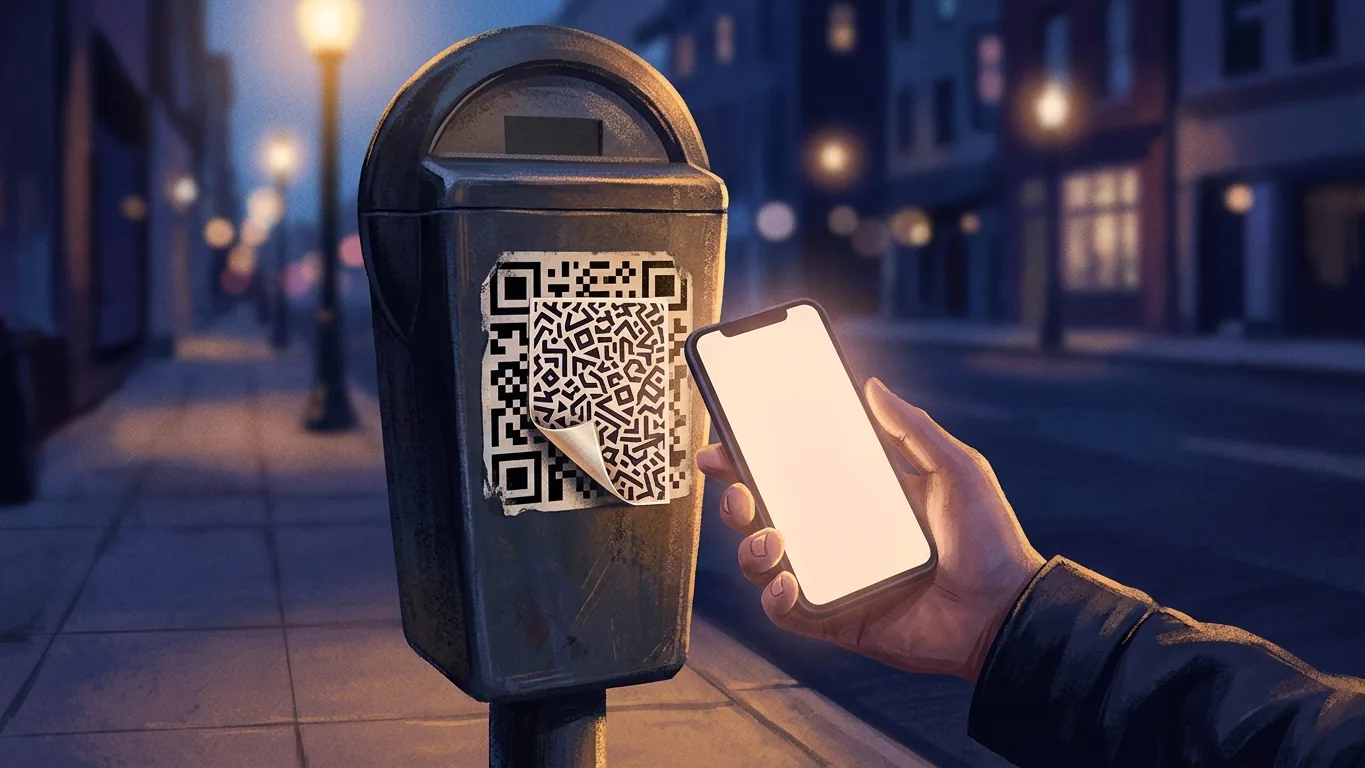
Le truffe con i codici QR sfruttano un quadratino che tutti conosciamo per portare le persone verso link dannosi. Le fonti statunitensi e britanniche descrivono due modi in cui succede: i truffatori nascondono link dannosi nei codici, oppure manomettono i codici perché rimandino a siti che rubano dati personali, credenziali di accesso e informazioni finanziarie. Su come controllare i link, le fonti esaminate qui dicono soltanto questo: molti lettori QR mostrano un'anteprima del link che stanno per aprire.
Che cosa sono le truffe con i codici QR secondo le fonti ufficiali
L'avviso ai consumatori della FTC sulle truffe con i codici QR afferma che i truffatori nascondono link dannosi nei codici QR per rubare informazioni personali.
L'annuncio di pubblico servizio dell'FBI su ic3.gov descrive lo stesso problema dal punto di vista delle forze dell'ordine. Secondo l'annuncio, i criminali informatici manomettono i codici QR per indirizzare le vittime verso siti malevoli che sottraggono credenziali di accesso e informazioni finanziarie. Aggiunge che i criminali informatici intervengono sia sui codici QR digitali sia su quelli fisici, sostituendo i codici legittimi con codici malevoli.
Lo stesso annuncio dell'FBI inquadra il fenomeno nel suo contesto: secondo questa fonte, durante la pandemia di COVID-19 le aziende hanno fatto un uso più frequente dei codici QR per offrire un accesso senza contatto. Il post del blog dell'NCSC sul rischio reale dei codici QR aggiunge che i codici QR esistono dagli anni '90 e che nel Regno Unito si sono diffusi in modo significativo durante i lockdown per il COVID.
Il rischio descritto da queste fonti riguarda i codici in cui i truffatori hanno nascosto link dannosi o che hanno sostituito.
Dove si incontrano le truffe con i codici QR: parchimetri, spazi aperti ed email
Diverse fonti indicano luoghi precisi in cui sono comparsi codici QR manomessi.
- Parchimetri. L'avviso ai consumatori della FTC sulle truffe con i codici QR riferisce di segnalazioni di truffatori che hanno coperto i codici QR dei parchimetri con codici QR propri. Un altro avviso ai consumatori della FTC sui codici QR nei parcheggi afferma che alcune persone hanno segnalato truffatori che coprivano i codici QR legittimi dei parchimetri con codici QR propri.
- Spazi aperti. Il post del blog dell'NCSC afferma che la maggior parte delle frodi legate ai codici QR tende a verificarsi in spazi aperti come stazioni e parcheggi, e che spesso comporta tecniche di ingegneria sociale.
- Email. Lo stesso post dell'NCSC riferisce che l'NCSC sta osservando un aumento degli attacchi di "quishing", in cui i codici QR vengono inviati tramite email.
- Codici digitali e fisici. L'annuncio dell'FBI afferma che i criminali informatici manomettono sia i codici QR digitali sia quelli fisici.
La FTC parla di segnalazioni, mentre l'NCSC usa formule come "tende a" e "spesso". Queste fonti non forniscono numeri né una mappa completa dei luoghi in cui avvengono le truffe con i codici QR.
Quishing: codici QR inviati via email
Il termine "quishing" compare nel post del blog dell'NCSC sul rischio dei codici QR, che descrive gli attacchi di quishing come attacchi in cui i codici QR vengono inviati tramite email. L'NCSC afferma di osservare un aumento di questi attacchi.
Lo stesso post precisa che non tutti gli strumenti di sicurezza progettati per individuare le email di phishing analizzano le immagini. È un'affermazione che riguarda alcuni strumenti di sicurezza per la posta elettronica: non dice quali strumenti analizzino le immagini, quanti lo facciano né come sia protetta una determinata casella di posta.
Chi desidera approfondire altre forme di impersonificazione e phishing trattate su questo sito può consultare la nostra guida alle frodi con deepfake e clonazione della voce e a cosa consigliano di verificare le autorità, oppure la nostra guida a passkey, password, MFA e resistenza al phishing.
Come controllare i link di un codice QR: cosa dicono le fonti
Sulla questione di come controllare i link prima di aprirli, le affermazioni supportate da queste fonti sono poche. La tabella seguente le riassume.
| Fonte | Che cosa afferma |
|---|---|
| Avviso ai consumatori della FTC sui codici QR nei parcheggi | Molti lettori QR mostrano un'anteprima del link che stanno per aprire. |
| Annuncio di pubblico servizio dell'FBI su ic3.gov | La maggior parte dei telefoni ha un lettore QR integrato nell'app della fotocamera. |
| Annuncio di pubblico servizio dell'FBI su ic3.gov | I codici manomessi indirizzano le vittime verso siti malevoli che sottraggono credenziali di accesso e informazioni finanziarie. |
Le affermazioni delle fonti esaminate per questo articolo non comprendono una lista di controllo per leggere un link. Nemmeno questo articolo ne propone una, per non andare oltre ciò che dicono le fonti.
Dichiarazioni ufficiali e nostra interpretazione
L'approccio di questa guida è tenere separato ciò che affermano le fonti da ciò che ne deduciamo noi. La tabella seguente fa proprio questo. La colonna di destra riporta la lettura di TribeAI, non una dichiarazione della FTC, dell'FBI o dell'NCSC.
| Che cosa afferma una fonte | La nostra interpretazione (non un'affermazione delle fonti) |
|---|---|
| Molti lettori QR mostrano un'anteprima del link che stanno per aprire (FTC). | Quando compare un'anteprima, offre un momento per guardare il link prima di aprirlo. La fonte non dice che l'anteprima venga mostrata su tutti i dispositivi. |
| I criminali informatici sostituiscono codici fisici e digitali legittimi con codici malevoli (FBI). | Un codice su un oggetto pubblico o in un messaggio non è necessariamente quello che vi ha inserito il suo legittimo proprietario. |
| Sono stati segnalati truffatori che coprivano i codici dei parchimetri con codici propri (FTC). | Prima di inquadrare il codice di un parchimetro può valere la pena osservarlo con più attenzione. |
| Non tutti gli strumenti di sicurezza contro le email di phishing analizzano le immagini (NCSC). | Un codice QR arrivato via email in una casella di posta non è necessariamente stato controllato da un filtro. |
Queste interpretazioni sono ipotesi che spetta al lettore valutare. TribeAI non le ha verificate con alcun esperimento, e nessuna delle fonti misura quanto ciascuna di esse sia efficace come difesa.
Se hai già inviato denaro dopo aver inquadrato un codice QR
L'annuncio di pubblico servizio dell'FBI afferma che le forze dell'ordine non possono garantire il recupero dei fondi persi dopo un trasferimento. Questa frase serve a ridimensionare le aspettative; non descrive una procedura di recupero.
Le affermazioni esaminate per questo articolo non riguardano canali di segnalazione, procedure bancarie o tempistiche dopo una perdita. Chi si trova in Brasile e ha a che fare con un altro tipo di truffa sui pagamenti può consultare la nostra guida su come recuperare il denaro dopo una truffa Pix. Quell'articolo tratta un sistema diverso e non riguarda specificamente le truffe con i codici QR.
Limiti di questo articolo
Questo articolo offre informazioni a scopo educativo sulle truffe con codici QR e sul quishing. Non costituisce una consulenza in materia di investimenti, legale o finanziaria. Non tratta le procedure di segnalazione, il recupero dei fondi persi, app o dispositivi specifici né i passaggi dettagliati per leggere un link. Dove si fermano le fonti, si ferma anche questo articolo.