Las estafas con códigos QR se aprovechan de un cuadrado que todos conocemos para llevar a la gente a enlaces dañinos. Fuentes de Estados Unidos y del Reino Unido describen dos formas de hacerlo: los estafadores esconden enlaces dañinos en los códigos o los manipulan para que conduzcan a sitios que roban información personal, credenciales de acceso y datos financieros. Sobre cómo revisar los enlaces, las fuentes consultadas aquí solo dicen esto: muchos lectores QR muestran una vista previa del enlace que van a abrir.
Qué son las estafas con códigos QR, según las fuentes oficiales
La alerta al consumidor de la FTC sobre las estafas con códigos QR afirma que los estafadores esconden enlaces dañinos en códigos QR para robar información personal.
El anuncio de servicio público del FBI en ic3.gov describe el mismo problema desde la óptica de las fuerzas del orden. Señala que los ciberdelincuentes manipulan códigos QR para enviar a sus víctimas a sitios maliciosos que roban credenciales de acceso y datos financieros. También indica que los ciberdelincuentes manipulan tanto códigos QR digitales como físicos y sustituyen los legítimos por otros maliciosos.
Ese mismo anuncio del FBI ofrece algo de contexto. Según esa fuente, durante la pandemia de COVID-19 las empresas recurrieron más a los códigos QR para ofrecer acceso sin contacto. La entrada del blog del NCSC sobre el riesgo real de los códigos QR añade que los códigos QR existen desde los años 90 y que cobraron protagonismo en el Reino Unido durante los confinamientos por la COVID.
El riesgo que describen procede de códigos en los que los estafadores han escondido enlaces dañinos o que han sustituido.
Dónde aparecen las estafas con códigos QR: parquímetros, espacios abiertos y correo electrónico
Varias de las fuentes mencionan lugares concretos donde se han encontrado códigos QR manipulados.
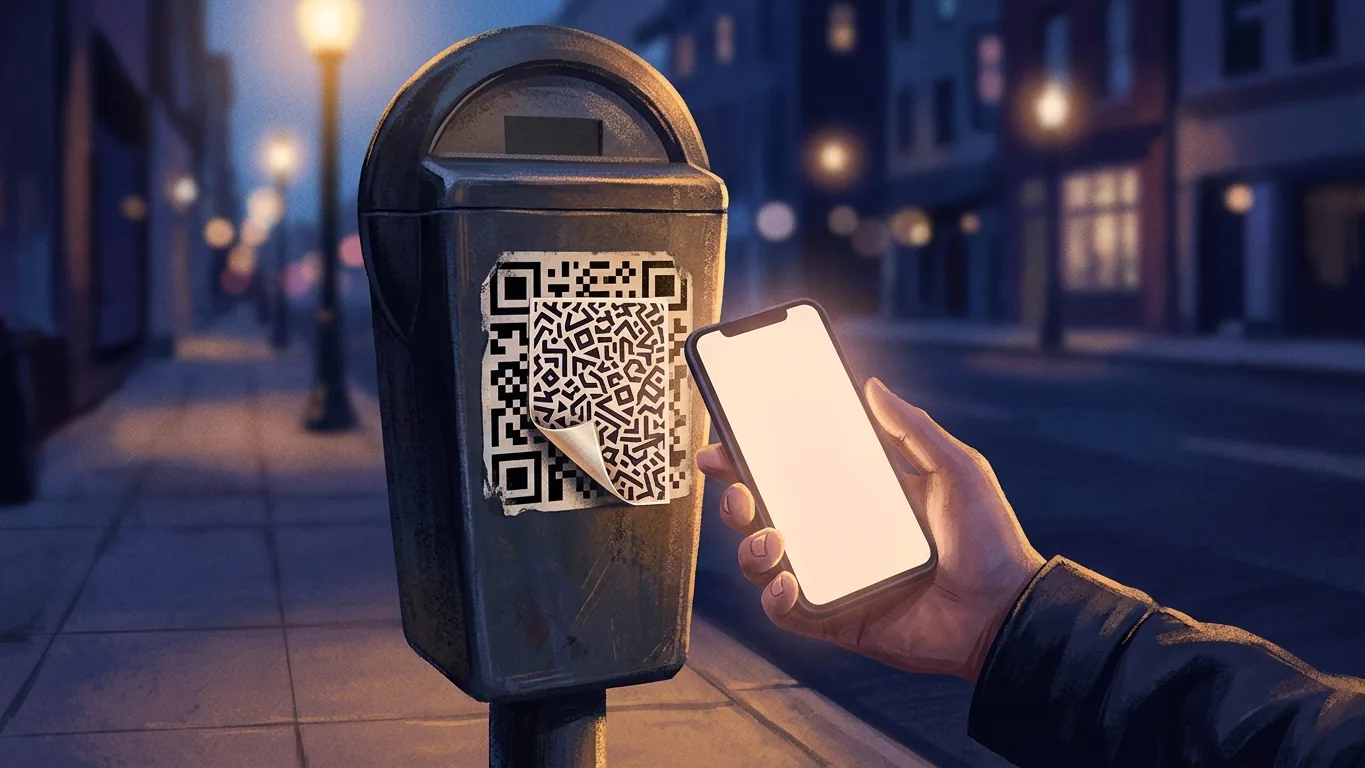
- Parquímetros. La alerta al consumidor de la FTC sobre las estafas con códigos QR dice que hay denuncias de estafadores que tapan los códigos QR de los parquímetros con sus propios códigos QR. Otra alerta al consumidor de la FTC sobre los códigos QR en zonas de aparcamiento recoge que hay personas que han denunciado que unos estafadores tapaban códigos QR legítimos de parquímetros con sus propios códigos QR.
- Espacios abiertos. La entrada del blog del NCSC afirma que la mayor parte del fraude relacionado con códigos QR suele producirse en espacios abiertos, como estaciones y aparcamientos, y que a menudo implica ingeniería social.
- Correo electrónico. Esa misma entrada del NCSC indica que el organismo está observando un aumento de los ataques de «quishing», en los que los códigos QR llegan por correo electrónico.
- Códigos digitales y físicos. El anuncio del FBI señala que los ciberdelincuentes manipulan tanto códigos QR digitales como físicos.
La FTC habla de denuncias, y el NCSC usa expresiones como «suele» y «a menudo». Estas fuentes no aportan cifras ni un mapa completo de dónde se producen las estafas con códigos QR.
Quishing: códigos QR enviados por correo electrónico
El término «quishing» aparece en la entrada del blog del NCSC sobre el riesgo de los códigos QR, que define los ataques de quishing como aquellos en los que se envían códigos QR por correo electrónico. El NCSC afirma que está observando un aumento de estos ataques.
La misma entrada sostiene que no todas las herramientas de seguridad diseñadas para detectar correos de phishing analizan imágenes. Es una afirmación sobre algunas herramientas de seguridad del correo. No dice cuáles analizan imágenes, cuántas lo hacen ni cómo está protegido un buzón concreto.
Si quieres contexto sobre otras formas de suplantación y phishing tratadas en esta publicación, puedes consultar nuestra explicación sobre el fraude con deepfakes y clonación de voz y lo que las autoridades recomiendan comprobar o nuestra explicación sobre llaves de acceso, contraseñas, MFA y resistencia al phishing.
Cómo revisar los enlaces de un código QR: lo que dicen las fuentes
En cuanto a cómo revisar los enlaces antes de abrirlos, las afirmaciones que respaldan estas fuentes son limitadas. La tabla siguiente las recoge.
| Fuente | Qué afirma |
|---|---|
| Alerta al consumidor de la FTC sobre los códigos QR en zonas de aparcamiento | Muchos lectores QR muestran una vista previa del enlace que van a abrir. |
| Anuncio de servicio público del FBI en ic3.gov | La mayoría de los teléfonos llevan un lector QR integrado en la aplicación de la cámara. |
| Anuncio de servicio público del FBI en ic3.gov | Los códigos manipulados envían a las víctimas a sitios maliciosos que roban credenciales de acceso y datos financieros. |
Las afirmaciones de las fuentes revisadas para este artículo no incluyen una lista de comprobación para leer un enlace. Este artículo tampoco la ofrece, para no ir más allá de lo que dicen las fuentes.
Lo que dicen las fuentes oficiales frente a nuestra interpretación
El enfoque de esta explicación consiste en separar lo que afirman las fuentes de lo que deducimos nosotros. La tabla siguiente lo hace. La columna de la derecha es la lectura de TribeAI, no una afirmación de la FTC, el FBI ni el NCSC.
| Lo que afirma una fuente | Nuestra interpretación (no es una afirmación de la fuente) |
|---|---|
| Muchos lectores QR muestran una vista previa del enlace que van a abrir (FTC). | Cuando aparece una vista previa, da un momento para mirar el enlace antes de abrirlo. La fuente no dice que la vista previa aparezca en todos los dispositivos. |
| Los ciberdelincuentes sustituyen códigos físicos y digitales legítimos por otros maliciosos (FBI). | Un código en un objeto público o en un mensaje no es necesariamente el que colocó allí su propietario legítimo. |
| Hay denuncias de estafadores que tapan los códigos de los parquímetros con los suyos (FTC). | Puede que valga la pena mirar con más atención un código en un parquímetro antes de escanearlo. |
| No todas las herramientas de seguridad contra correos de phishing analizan imágenes (NCSC). | Que un código QR enviado por correo llegue a la bandeja de entrada no significa necesariamente que lo haya revisado un filtro. |
Estas interpretaciones son hipótesis que cada lector debe valorar. TribeAI no las ha puesto a prueba con ningún experimento, y ninguna de las fuentes mide hasta qué punto funcionan como defensa.
Si ya has enviado dinero después de escanear un código QR
El anuncio de servicio público del FBI afirma que las fuerzas del orden no pueden garantizar que se recuperen los fondos perdidos tras una transferencia. Esa frase sirve para ajustar las expectativas; no describe un proceso de recuperación.
Las afirmaciones revisadas para este artículo no abarcan canales de denuncia, procedimientos bancarios ni plazos tras una pérdida. Quien esté en Brasil y se enfrente a otro tipo de estafa en pagos puede consultar nuestra explicación sobre cómo recuperar el dinero tras una estafa con Pix. Ese artículo trata de un sistema distinto y no se centra en las estafas con códigos QR.
Límites de este artículo
Este artículo ofrece información educativa sobre las estafas con códigos QR y el quishing. No constituye asesoramiento de inversión, legal ni financiero. No trata los procedimientos de denuncia, la recuperación de fondos perdidos, aplicaciones o dispositivos concretos ni los pasos detallados para leer un enlace. Allí donde terminan las fuentes, termina también este artículo.