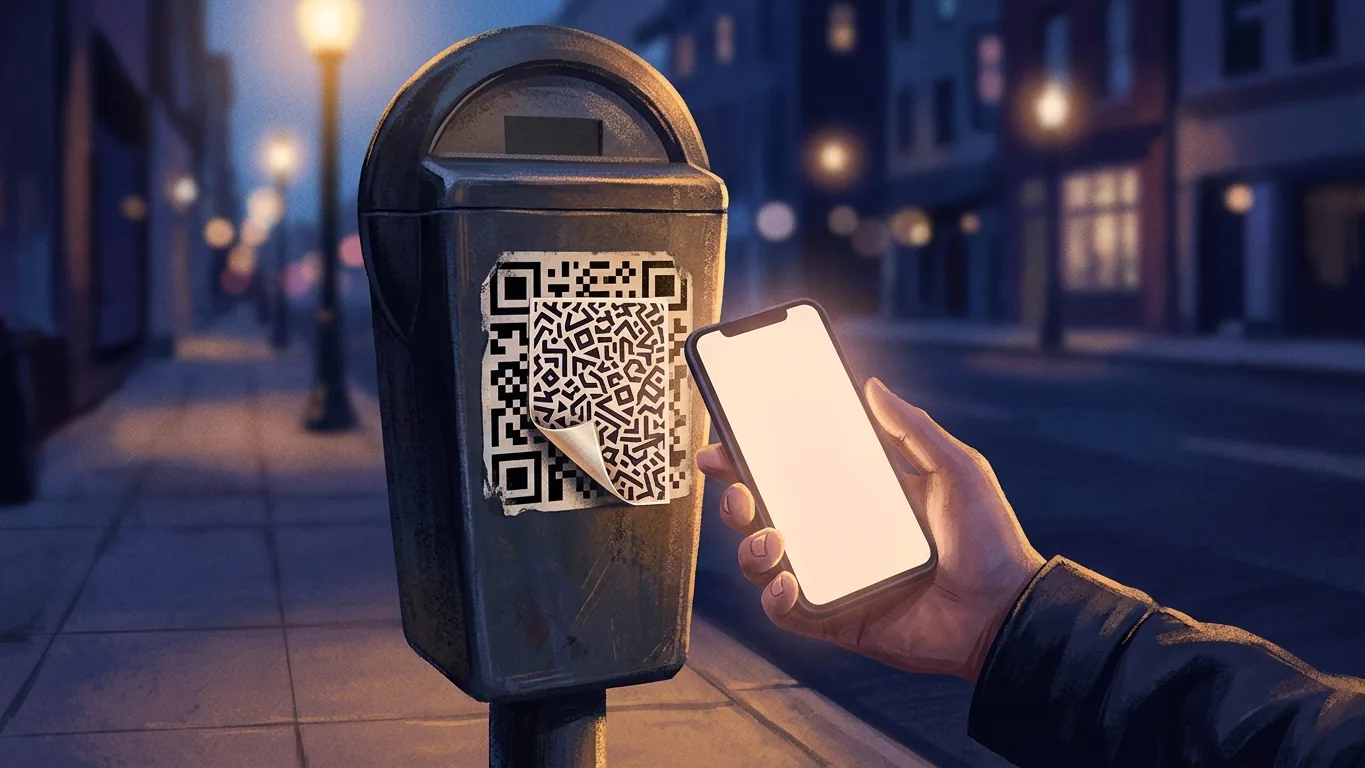
Bij QR-codefraude gebruiken oplichters een vertrouwd vierkantje om mensen naar schadelijke links te sturen. Amerikaanse en Britse bronnen beschrijven twee manieren waarop dat gebeurt: oplichters verstoppen schadelijke links in codes, of ze manipuleren codes zodat die leiden naar sites die persoonlijke gegevens, inloggegevens en financiële informatie stelen. Over het controleren van links zeggen de hier besproken bronnen alleen dit: veel QR-lezers tonen vooraf een voorbeeld van de link die ze gaan openen.
Wat QR-codefraude is volgens officiële bronnen
De consumentenwaarschuwing van de FTC over QR-codefraude stelt dat oplichters schadelijke links in QR-codes verstoppen om persoonlijke gegevens te stelen.
De publieke waarschuwing van de FBI op ic3.gov beschrijft hetzelfde probleem vanuit het perspectief van de opsporing. Volgens de FBI manipuleren cybercriminelen QR-codes om slachtoffers naar kwaadaardige sites te sturen die inloggegevens en financiële informatie stelen. Daarnaast staat er dat cybercriminelen zowel digitale als fysieke QR-codes manipuleren en legitieme codes vervangen door kwaadaardige.
Diezelfde FBI-waarschuwing schetst ook de context. Volgens die bron gingen bedrijven tijdens de COVID-19-pandemie vaker QR-codes gebruiken om contactloze toegang te bieden. De blogpost van het NCSC over het werkelijke risico van QR-codes voegt daaraan toe dat QR-codes al sinds de jaren 90 bestaan en in het Verenigd Koninkrijk sterk opkwamen tijdens de COVID-lockdowns.
Het risico dat ze beschrijven, komt van codes waarin oplichters schadelijke links hebben verstopt of die ze hebben vervangen.
Waar QR-codefraude opduikt: parkeermeters, openbare ruimtes en e-mail
Verschillende bronnen noemen concrete plekken waar gemanipuleerde QR-codes zijn aangetroffen.
- Parkeermeters. De consumentenwaarschuwing van de FTC over QR-codefraude meldt dat er berichten zijn over oplichters die QR-codes op parkeermeters afplakken met hun eigen QR-codes. Een aparte consumentenwaarschuwing van de FTC over QR-codes bij parkeerplekken zegt dat mensen hebben gemeld dat oplichters legitieme QR-codes op parkeermeters afplakken met hun eigen QR-codes.
- Openbare ruimtes. De blogpost van het NCSC stelt dat de meeste fraude met QR-codes doorgaans plaatsvindt in openbare ruimtes zoals stations en parkeerterreinen, en dat er vaak social engineering bij komt kijken.
- E-mail. Volgens dezelfde NCSC-post ziet het NCSC een toename van zogeheten 'quishing'-aanvallen, waarbij QR-codes per e-mail worden verstuurd.
- Digitale en fysieke codes. De FBI-waarschuwing stelt dat cybercriminelen zowel digitale als fysieke QR-codes manipuleren.
De FTC spreekt over meldingen, en het NCSC gebruikt formuleringen als 'doorgaans' en 'vaak'. Deze bronnen geven geen aantallen en ook geen volledig overzicht van waar QR-codefraude voorkomt.
Quishing: QR-codes in e-mails
De term 'quishing' komt voor in de blogpost van het NCSC over het risico van QR-codes, waarin quishing-aanvallen worden omschreven als aanvallen waarbij QR-codes per e-mail worden verstuurd. Het NCSC zegt een toename van deze aanvallen te zien.
In dezelfde post staat dat niet elk beveiligingsprogramma dat bedoeld is om phishingmails te herkennen ook afbeeldingen scant. Dat is een uitspraak over een deel van de e-mailbeveiligingstools. De post zegt niet welke tools afbeeldingen scannen, hoeveel dat er zijn of hoe een bepaalde inbox beveiligd is.
Wie meer achtergrond wil over andere vormen van imitatie en phishing, kan op deze site terecht bij onze uitleg over deepfake- en stemkloonfraude en wat officiële instanties adviseren te controleren, of bij onze uitleg over passkeys, wachtwoorden, MFA en bescherming tegen phishing. Beide artikelen zijn Engelstalig.
Links uit een QR-code controleren: wat de bronnen zeggen
Op de vraag hoe je links controleert voordat je ze opent, bieden deze bronnen maar weinig houvast. De tabel hieronder zet de onderbouwde uitspraken op een rij.
| Bron | Wat de bron stelt |
|---|---|
| Consumentenwaarschuwing van de FTC over QR-codes bij parkeerplekken | Veel QR-lezers tonen een voorbeeld van de link die ze gaan openen. |
| Publieke waarschuwing van de FBI op ic3.gov | De meeste telefoons hebben een ingebouwde QR-scanner in de camera-app. |
| Publieke waarschuwing van de FBI op ic3.gov | Gemanipuleerde codes sturen slachtoffers naar kwaadaardige sites die inloggegevens en financiële informatie stelen. |
De voor dit artikel bekeken bronuitspraken bevatten geen checklist voor het lezen van een link. Ook dit artikel geeft er geen, om niet verder te gaan dan wat de bronnen zeggen.
Officiële uitspraken tegenover onze interpretatie
Dit artikel houdt bewust gescheiden wat de bronnen stellen en wat wij daaruit afleiden. De tabel hieronder maakt dat onderscheid zichtbaar. De rechterkolom is de lezing van TribeAI, geen uitspraak van de FTC, de FBI of het NCSC.
| Wat een bron stelt | Onze interpretatie (geen uitspraak van de bron) |
|---|---|
| Veel QR-lezers tonen een voorbeeld van de link die ze gaan openen (FTC). | Als er een voorbeeld verschijnt, heb je even de tijd om de link te bekijken voordat je hem opent. De bron zegt niet dat elk apparaat zo'n voorbeeld toont. |
| Cybercriminelen vervangen legitieme fysieke en digitale codes door kwaadaardige (FBI). | Een code op een openbaar object of in een bericht is niet per se de code die de rechtmatige eigenaar daar heeft geplaatst. |
| Er zijn meldingen van oplichters die codes op parkeermeters afplakken met hun eigen codes (FTC). | Bij een code op een parkeermeter kan het de moeite waard zijn om goed te kijken voordat je scant. |
| Niet elk beveiligingsprogramma tegen phishingmails scant afbeeldingen (NCSC). | Een QR-code in een e-mail die je inbox bereikt, is niet per se door een filter gecontroleerd. |
Deze interpretaties zijn hypotheses die de lezer zelf kan afwegen. TribeAI heeft ze niet met een experiment getest, en geen van de bronnen meet hoe goed ze werken als verdediging.
Al geld overgemaakt na het scannen van een QR-code?
De publieke waarschuwing van de FBI stelt dat opsporingsdiensten niet kunnen garanderen dat verloren geld na een overboeking wordt teruggehaald. Die zin schept verwachtingen; hij beschrijft geen herstelproces.
De voor dit artikel bekeken uitspraken gaan niet over meldkanalen, bankprocedures of termijnen na een verlies. Lezers in Brazilië die met een ander soort betalingsfraude te maken hebben, kunnen onze uitleg over geld terugkrijgen na Pix-fraude lezen (Engelstalig). Dat artikel gaat over een ander systeem en niet specifiek over QR-codefraude.
Grenzen van dit artikel
Dit artikel biedt educatieve informatie over QR-codefraude en quishing. Het is geen beleggings-, juridisch of financieel advies. Het behandelt geen meldprocedures, het terugkrijgen van verloren geld, specifieke apps of apparaten, of gedetailleerde stappen om een link te lezen. Waar de bronnen ophouden, houdt ook dit artikel op.