QR-kodesvindel bruger den velkendte firkantede kode til at sende folk videre til skadelige links. Amerikanske og britiske kilder beskriver to måder, det sker på: Svindlere gemmer skadelige links i koderne eller manipulerer dem, så de fører til websteder, der stjæler personlige oplysninger, loginoplysninger og finansielle oplysninger. Om hvordan man tjekker links, siger de kilder, der er gennemgået her, kun dette: Mange QR-læsere viser en forhåndsvisning af det link, de vil åbne.
Hvad QR-kodesvindel er ifølge officielle kilder
FTC's forbrugeradvarsel om QR-kodesvindel fastslår, at svindlere gemmer skadelige links i QR-koder for at stjæle personlige oplysninger.
FBI's offentlige meddelelse på ic3.gov beskriver det samme problem set fra politiets side. Ifølge meddelelsen manipulerer cyberkriminelle med QR-koder for at sende ofre videre til ondsindede websteder, der stjæler loginoplysninger og finansielle oplysninger. Den oplyser også, at cyberkriminelle manipulerer med både digitale og fysiske QR-koder og erstatter legitime koder med ondsindede.
Samme FBI-meddelelse sætter fænomenet i perspektiv. Ifølge den kilde brugte virksomheder QR-koder oftere under COVID-19-pandemien for at kunne tilbyde kontaktløs adgang. NCSC's blogindlæg om den reelle risiko ved QR-koder tilføjer, at QR-koder har eksisteret siden 90'erne og blev udbredte i Storbritannien under nedlukningerne i forbindelse med COVID.
Den risiko, kilderne beskriver, kommer fra koder, som svindlere har gemt skadelige links i eller udskiftet.
Hvor QR-kodesvindel dukker op: parkeringsautomater, åbne områder og e-mail
Flere af kilderne beskriver konkrete steder, hvor manipulerede QR-koder er dukket op.
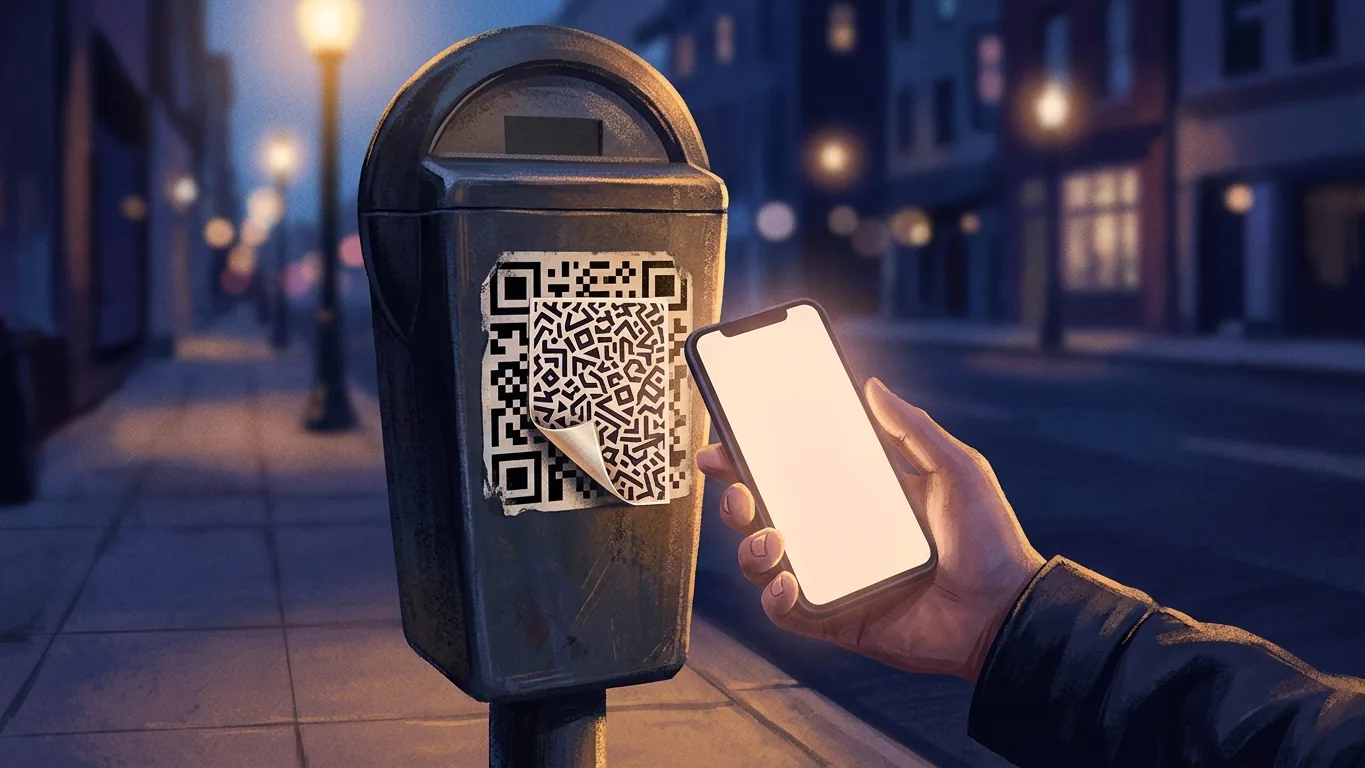
- Parkeringsautomater. FTC's forbrugeradvarsel om QR-kodesvindel oplyser, at der er indberetninger om svindlere, der dækker QR-koder på parkeringsautomater til med deres egne QR-koder. En separat FTC-forbrugeradvarsel om QR-koder ved parkeringspladser oplyser, at folk har indberettet svindlere, der dækker legitime QR-koder på parkeringsautomater til med deres egne QR-koder.
- Åbne områder. NCSC's blogindlæg skriver, at det meste QR-koderelaterede svindel har en tendens til at foregå i åbne områder som stationer og parkeringspladser, og at det ofte involverer social engineering.
- E-mail. Samme NCSC-indlæg skriver, at NCSC ser en stigning i "quishing"-angreb, hvor QR-koder sendes i e-mails.
- Digitale og fysiske koder. FBI-meddelelsen oplyser, at cyberkriminelle manipulerer med både digitale og fysiske QR-koder.
FTC's formulering handler om indberetninger, og NCSC's formulering bruger "har en tendens til" og "ofte". Kilderne angiver hverken antal eller et fuldt overblik over, hvor QR-kodesvindel finder sted.
Quishing: QR-koder sendt i e-mails
Begrebet "quishing" optræder i NCSC's blogindlæg om risikoen ved QR-koder, som beskriver quishing-angreb som angreb, hvor QR-koder sendes i e-mails. NCSC skriver, at centret ser en stigning i disse angreb.
Samme indlæg fastslår, at ikke alle sikkerhedsværktøjer, der er bygget til at opdage phishing-mails, scanner billeder. Det er et udsagn om visse sikkerhedsværktøjer til e-mail. Det siger ikke, hvilke værktøjer der scanner billeder, hvor mange der gør det, eller hvordan en bestemt indbakke er beskyttet.
Vil du have baggrund om andre former for imitation og phishing her på siden, kan du læse vores forklaring om deepfake- og stemmeklonsvindel og hvad myndighederne siger, man skal tjekke, eller vores forklaring om passkeys, adgangskoder, MFA og modstandsdygtighed over for phishing.
Sådan tjekker du links fra en QR-kode: hvad kilderne siger
Når det gælder spørgsmålet om, hvordan man tjekker links, før man åbner dem, er de påstande, kilderne understøtter, begrænsede. Tabellen nedenfor viser dem.
| Kilde | Hvad den siger |
|---|---|
| FTC-forbrugeradvarsel om QR-koder ved parkeringspladser | Mange QR-læsere viser en forhåndsvisning af det link, de vil åbne. |
| FBI's offentlige meddelelse på ic3.gov | De fleste telefoner har en indbygget QR-scanner i kamera-appen. |
| FBI's offentlige meddelelse på ic3.gov | Manipulerede koder sender ofre videre til ondsindede websteder, der stjæler loginoplysninger og finansielle oplysninger. |
De kildeudsagn, der er gennemgået til denne artikel, indeholder ikke en tjekliste til at læse et link. Det gør denne artikel heller ikke, for ikke at gå videre, end kilderne gør.
Officielle udsagn kontra vores fortolkning
Pointen med denne forklaring er at holde det, kilderne siger, adskilt fra det, vi selv udleder. Det gør tabellen nedenfor. Kolonnen til højre er TribeAI's læsning og ikke et udsagn fra FTC, FBI eller NCSC.
| Hvad en kilde siger | Vores fortolkning (ikke en påstand fra kilden) |
|---|---|
| Mange QR-læsere viser en forhåndsvisning af det link, de vil åbne (FTC). | Hvor en forhåndsvisning vises, giver den et øjeblik til at se på linket, før det åbnes. Kilden siger ikke, at der vises en forhåndsvisning på alle enheder. |
| Cyberkriminelle erstatter legitime fysiske og digitale koder med ondsindede (FBI). | En kode på en offentlig genstand eller i en besked er ikke nødvendigvis den, som den legitime ejer har sat der. |
| Der er indberetninger om svindlere, der dækker koder på parkeringsautomater til med deres egne (FTC). | En kode på en parkeringsautomat kan være værd at kigge nærmere på, før man scanner den. |
| Ikke alle sikkerhedsværktøjer mod phishing-mails scanner billeder (NCSC). | En QR-kode i en e-mail, der lander i indbakken, er ikke nødvendigvis blevet tjekket af et filter. |
Disse fortolkninger er hypoteser, som læseren selv må vurdere. TribeAI har ikke testet dem i noget eksperiment, og ingen af kilderne måler, hvor godt nogen af dem virker som forsvar.
Hvis der allerede er sendt penge efter scanning af en QR-kode
FBI's offentlige meddelelse fastslår, at politiet ikke kan garantere, at tabte midler bliver inddrevet efter en overførsel. Den sætning afstemmer forventningerne; den beskriver ikke en proces for inddrivelse.
De påstande, der er gennemgået til denne artikel, dækker ikke anmeldelseskanaler, bankprocedurer eller tidsfrister efter et tab. Læsere i Brasilien, der har at gøre med en anden form for betalingssvindel, kan læse vores forklaring om at få penge tilbage efter Pix-svindel. Den artikel handler om et andet system og ikke specifikt om QR-kodesvindel.
Denne artikels begrænsninger
Denne artikel indeholder oplysende information om QR-kodesvindel og quishing. Den er ikke investerings-, juridisk eller finansiel rådgivning. Den dækker ikke procedurer for anmeldelse, inddrivelse af tabte midler, bestemte apps eller enheder eller detaljerede trin til at læse et link. Hvor kilderne stopper, stopper denne artikel også.